

 Haberler
 Coin Bilgisi
 Hakkımızda


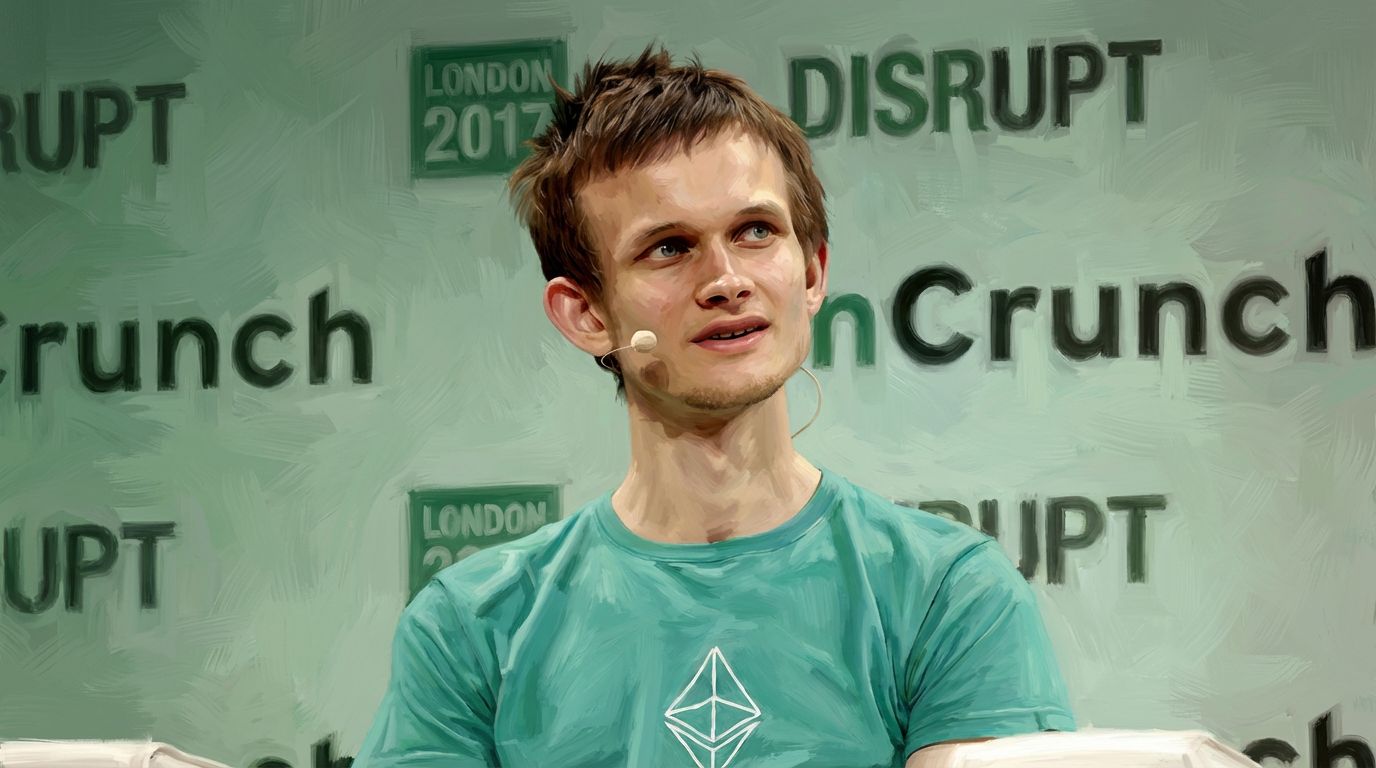
Vitalik Buterin, çoklu imza cüzdanlarında her işlem tamamlandıktan sonra tüm imzalayanların anahtarlarının değiştirilmesini ideal güvenlik ilkesi olarak önerdi. Bu yaklaşım, ECDSA’nın hemen kırılacağı anlamına gelmiyor; gelecekte güvenliğini yitirme olasılığına karşı hazırlık yapmayı ve işlem tamamlanmadan önce imzaların açığa çıkması riskini azaltmayı amaçlıyor.
Buterin, bu ilkeyi 8’inde X’te paylaştı. İmzaların çevrimdışı toplanabildiği durumlarda, “imzanın yayımlanması ile anahtarın geçersiz kılınması” arasındaki sürenin kısaltılmasını tavsiye etti.
Çoklu imza, bir işlemin onaylanması için birden fazla imzalayanın onayını gerektiren bir yöntem. Buterin’in önerisi, imzalayan sayısını veya onay eşiğini değiştirmiyor; işlemden sonra kullanılan anahtarları yenileyerek açığa çıkma riskini azaltmaya odaklanıyor.
Buterin, ECDSA’nın gelecekte güvenliğini yitirebileceğini ve imzaların ağda işlenmeyi beklerken açığa çıkabileceğini riskler arasında saydı. İmzaları çevrimdışı toplamak, imzanın yayımlanmasıyla anahtarın geçersiz kılınması arasındaki süreyi kısaltmanın yollarından biri.
Ancak anahtarları aceleyle değiştirmek de risk taşıyor. Buterin, hatalı yapılandırmayla hızlı bir yükseltmenin fon kaybına yol açabileceğini belirterek sürecin dikkatle yürütülmesi çağrısında bulundu.
Yorum 0