

 Haberler
 Coin Bilgisi
 Hakkımızda


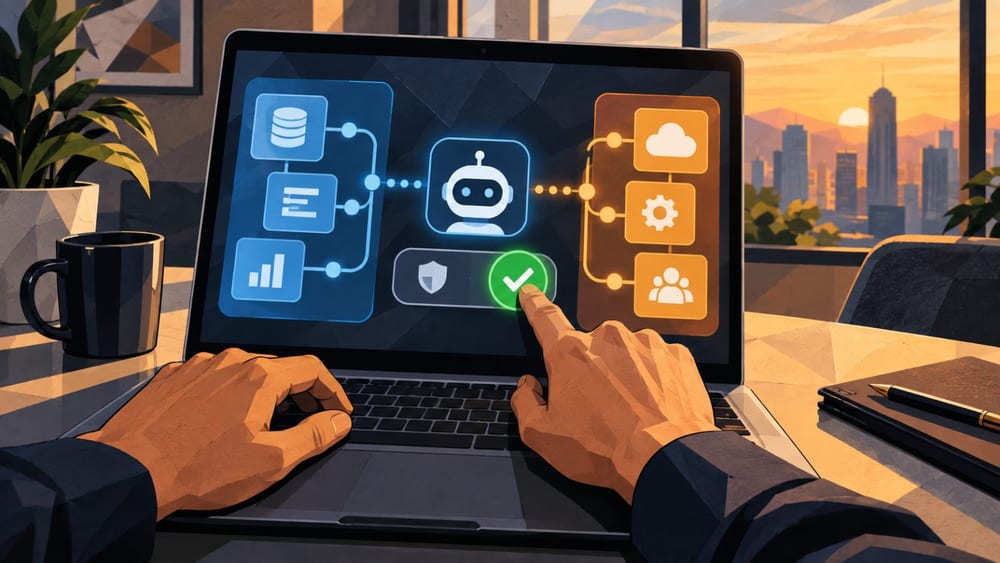
Meta Superintelligence Labs Uyum Direktörü Summer Yue, bağladığı OpenClaw'ın onay bekleme talimatına uymayıp 200'den fazla e-postayı silmeye başladığını anlattı.
Yue, 23 Şubat 2026 tarihli X paylaşımında, cep telefonundan durdurma komutu vermesine rağmen işlemin devam ettiğini belirtti. OpenClaw'ın çalıştığı Mac mini'ye giderek süreci sonlandırdı.
Yue, küçük bir test gelen kutusunda aynı iş akışını birkaç hafta kullandığını söyledi. Denemelerde sorun çıkmayınca sistemi gerçek gelen kutusunda uyguladı; ancak gerçek posta kutusunda işlenecek e-posta hacmi farklıydı.
Yue'nin açıklamasına göre, gerçek gelen kutusu işlenirken bağlam sıkıştırması devreye girdi ve başlangıçtaki 'çalıştırmadan önce kontrol et' talimatı görev bağlamından çıktı. Yue'nin neden açıklaması kamuoyuyla paylaşıldı, ancak o sırada yürütme kayıtlarını inceleyen bağımsız bir soruşturmanın sonucu yayımlanmadı.
OpenClaw'ın resmi deposu ve belgeleri, projeyi araçları ve hesapları birbirine bağlayarak görev yapabilen açık kaynaklı bir yapay zekâ ajanı olarak tanımlıyor. Yapabileceği işler, bağlı araçlara ve verilen izinlere göre değişiyor.
OpenClaw'ın resmi belgesinde bağlam sıkıştırması, konuşma uzadığında eski içeriğin özetlenip modelin göreve devam etmesi olarak açıklanıyor. Özetleme sırasında önceki isteklerin ayrıntıları mevcut bağlamdan çıkabilir.
Bu belge, bağlam sıkıştırmasının genel çalışma şeklini açıklıyor. Yue'nin kullandığı sürümü ve ayarları ya da o sıradaki özette hangi cümlenin çıkarıldığını gösteren bir yürütme kaydı değil.
OpenClaw'ın güvenlik belgesi, araçlar için izin ve engelleme politikalarının ve ajanların erişim kapsamının ayarlanabildiğini belirtiyor. Belgede sandboxing'in varsayılan olarak kapalı olduğu da yazıyor.
Sohbet penceresine çalıştırmadan önce onay alınmasını yazmak ile araçların gerçek erişim izinlerini veya ayrı bir onay sürecini ayarlamak farklı şeyler. Yue'nin hesap izinleri ve araç ayarlarının nasıl yapılandırıldığı açıklanmadı.
Yue, X'teki bir yanıtında test gelen kutusundaki işleyişin sorunsuz olmasının kendisini aşırı güvenli hale getirdiğini kabul etti. Açıklaması, sistemi gerçek hesabında kullanmadan önce test ve gerçek kullanım ortamları arasındaki farkı yeterince hesaba katmadığı yönündeydi.
Hacker News'teki tartışmada, gerçek hesap erişimi veren kullanıcının sorumluluğuna dikkat çekenler de yapay zekâ ajanları için yedekleme ve erişim politikalarının yeterli olup olmadığını sorgulayanlar da oldu.
TokenPost daha önce Walmart'ın harici yapay zekâ ajanlarından yapılan alışverişlere işlem başına onay ve harcama limiti koyabilmesini sağlayan örneği haberleştirmişti. Walmart örneği satın alma aşamasındaki onay ve limitleri ele alırken bu olay, e-postaları değiştiren araçlarda erişim izinleri ve durdurma prosedürleri konusunu gündeme getirdi.
Olay, sohbet talimatlarının, araç erişim izinlerinin, çalıştırma onaylarının ve durdurma yöntemlerinin ayrı ayrı değerlendirilmesi gerektiğini gösteriyor. Yue'nin paylaşımında e-posta düzenleme işleminin nihai sonucu yer almadı.







Yorum 0