

 News
 Coin Information
 About us


 Add as a preferred source on Google
ABD Ulusal Güvenlik Ajansı'nın(NSA) gizli bilgilerin dolaştığı iç iletişim ağı 'NSA Net', 17'sinde (yerel saatle) sabah saatlerinde devre dışı kaldı. Aynı gün Federal Soruşturma Bürosu(FBI), devlet bağlantılı hackerların ve siber suçluların saldırıları yapay zekâ tabanlı sızma araçlarıyla otomatikleştirdiği uyarısında bulundu.
CNN muhabiri Natasha Bertrand, 17'sinde X'te yaptığı paylaşımda konuya hâkim 5 kaynağa dayanarak NSA'nın yüksek gizlilikteki iç ağının çöktüğünü yazdı. NSA Net, personelin gizli bilgileri kurum içinde paylaştığı bir ağ. Kaynaklar, şu ana kadar siber saldırıya dair bir kanıt bulunmadığını aktardı. NSA, sorunun kapsamını belirlerken çalışanların mesai giriş saatlerini kademeli hale getirdi.
Arızanın seviyesi düşük değildi. NSA yetkilileri New York Times'a, olayın üç kademeli acil durum sisteminde ikinci en yüksek seviye olan 'Kod Sarı' olarak sınıflandırıldığını söyledi. Wall Street Journal(WSJ) ise arızanın nedeni olarak bir yazılım yaması güncellemesini gösterdi.
NSA, olayı ABD Doğu Saati'yle 17'sinde yaklaşık 14.20'de (Kore saatiyle 18'inde 04.20) resmen doğruladı. Kurum, kritik sistemlerin normal çalıştığını, sorunun 'rutin bakım' sırasında ortaya çıktığını belirtti. Buna karşın Ulusal Güvenlik Enstitüsü'nden(National Security Institute) araştırmacı Mike Nelson, NewsNation'a yaptığı açıklamada arızanın kötü niyetli aktörlerin saldırısından kaynaklanmış olabileceğini söyledi.
Apple'ın sistem durumu sayfasında da AppleCare, App Store ve Apple Music gibi hizmetlerde aksama ve kesinti görüldü. Axios, ABD hükümetinin aynı gün acil durum uyarı sistemi testi yaptığını bildirdi.
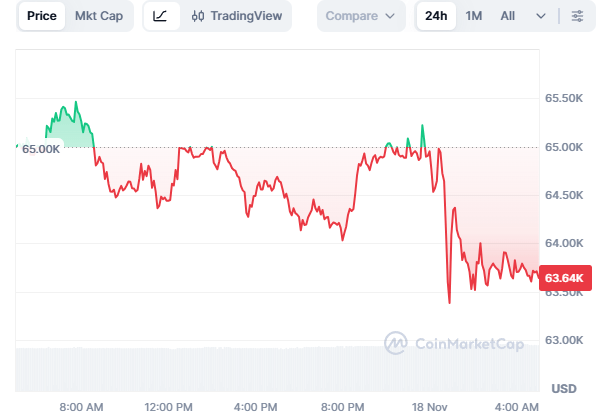
ZeroHedge ise Nasdaq vadelilerinin o gün sert düştüğünü ve S&P500'ün 200 günlük hareketli ortalamanın altında işlem gördüğünü aktardı.
FBI aynı gün 'FLASH' uyarısı yayımlayarak ARTEX'i işaret etti. FBI Dallas Ofisi'nin 17'sinde X'te yaptığı paylaşımda şu ifade yer aldı: "Siber suçlular ve devlet bağlantılı hackerlar, süper zekâ tabanlı bir sızma testi çerçevesi olan ARTEX'i kötüye kullanarak dünya genelindeki şirketlere ve kurumlara yönelik saldırıları otomatikleştiriyor." Sızma testi araçları, güvenlik uzmanlarının kendi sistemlerindeki zayıf noktaları bulmak için kullandığı yazılımlar.
FBI, ARTEX'in ilk hedef seçiminden yönetici düzeyinde yetki elde etmeye kadar geçen süreyi 3 saatin altına indirebildiğini belirtti. Araç, Ekim'deki ConnectWise tedarik zinciri ihlalinde de kullanıldı. O olayda Microsoft 365 müşteri ortamları açığa çıktı ve 2.250'den fazla alt kiracıya karşı kimlik doğrulama denemesi yapıldı. Kiracı, bulut hizmetlerinde şirket ve kurum bazında ayrılmış bağımsız kullanım alanı anlamına geliyor.
NSA ve WSJ, arızayı iç çalışma sırasında ortaya çıkan bir sorun olarak açıkladı. FBI'ın uyarısı ise bundan bağımsız olarak yapay zekâ araçlarıyla saldırıların otomatikleştirilmesini hedef alıyordu.

Comment 0