

 News
 Coin Information
 About us


 Add as a preferred source on Google
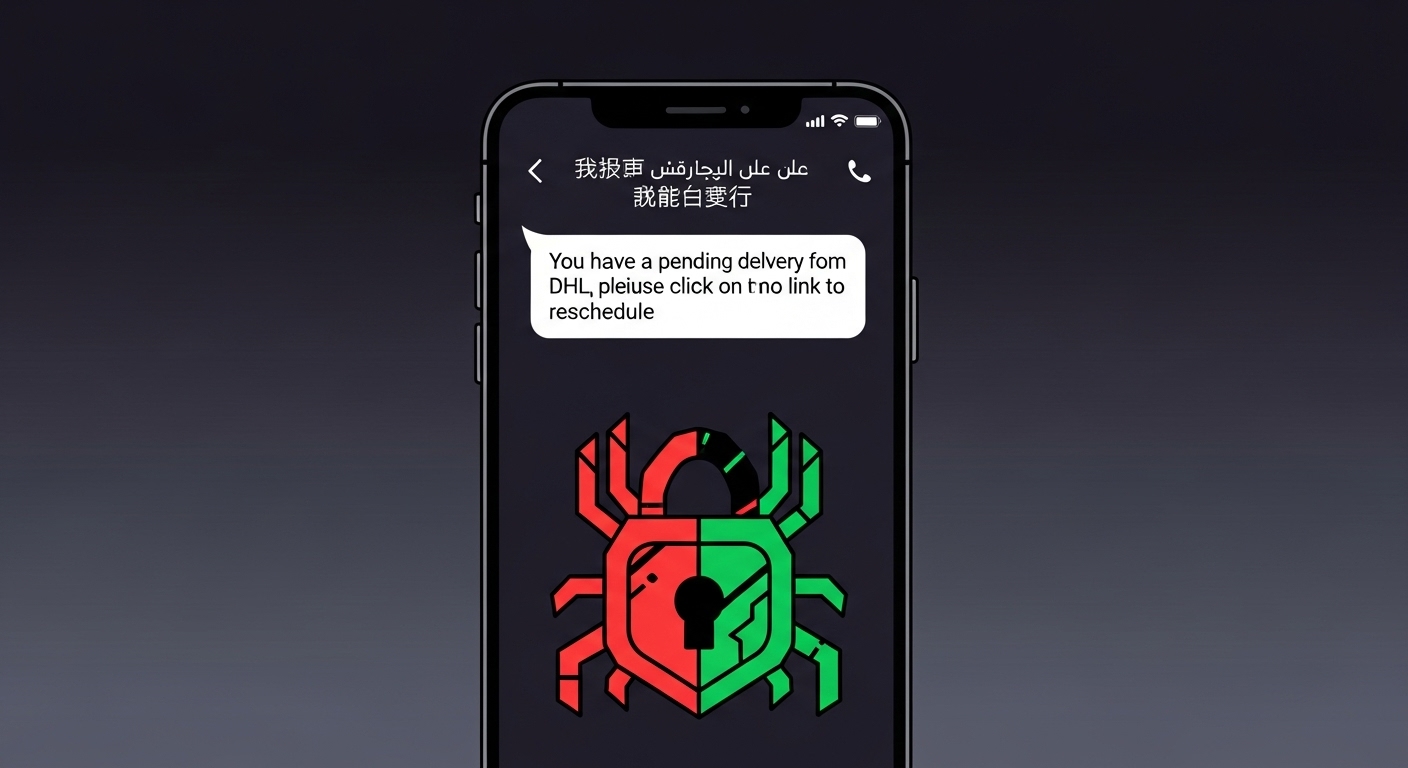
Brezilya’daki kripto para kullanıcılarını hedef alan gelişmiş bir siber saldırı kampanyası tespit edildi ve uzmanlar artan tehdit karşısında uyarıda bulundu. Bu kampanyada, *WhatsApp* üzerinden yayılan bir solucan (worm) ile banka truva atının birleşimi dikkat çekerken, güvenlik uzmanları bu saldırının kısa sürede çok sayıda kullanıcıyı etkileyebileceğine işaret ediyor.
Küresel siber güvenlik şirketi *Trustwave*’in araştırma birimi *SpiderLabs*, yayımladığı güncel raporda ‘Eternidade Stealer’ adlı zararlı yazılımın Brezilya’da hızlı bir şekilde yayıldığını açıkladı. Hack gruplarının, ‘devlet programı sahteciliği’, ‘kargo uyarısı’, ‘arkadaş mesajı’, ya da ‘yatırım grubu daveti’ gibi sosyal mühendislik yöntemlerini kullanarak *WhatsApp* üzerinden kötü amaçlı bağlantılar gönderdikleri belirtildi.
Araştırma ekibi, “*WhatsApp*, Brezilya’daki siber suç ekosisteminde en çok istismar edilen iletişim araçlarından biri. Son iki yılda saldırganlar bu platformun yaygın kullanımını fırsata çevirip bankacılık truva atları ve bilgi hırsızlığına yönelik kötü amaçlı yazılımları daha sofistike biçimde yaymaya başladı” değerlendirmesinde bulundu. Raporun yazarları arasında Nathaniel Morales, John Basmajian ve Nikita Kazimirski gibi güvenlik araştırmacıları yer alıyor.
Saldırı yöntemi basit görünüyor olsa da etkisi bir hayli büyük. Kullanıcılar, *WhatsApp* üzerinden gönderilen zararlı bağlantıya tıkladığında, hem solucan hem de bankacılık truva atı cihazlarını aynı anda ele geçiriyor. Solucan önce kullanıcının rehberini ele geçiriyor, ardından ‘akıllı filtreleme’ yöntemiyle şirket hesaplarını ve grup sohbetlerini atlayarak kişisel kontaklara kendini yayıyor. Bu enfekte mesajlar başka kişilere de gönderiliyor ve yazılım zincirleme şekilde yayılıyor.
Aynı anda, kullanıcı cihazına otomatik biçimde ‘Eternidade Stealer’ yükleniyor ve arka planda etkin hale geliyor. Bu truva atı, Brezilya’daki büyük bankalar, fintech uygulamaları, kripto para borsaları ve cüzdan yazılımlarındaki oturum bilgileri, şifreler ve finansal verileri tarıyor.
Bu son saldırı dalgası, sıradan kullanıcıların günlük dijital alışkanlıklarını hedef alan ileri düzey sosyal mühendislik stratejilerini ve modern zararlı yazılımları birleştiriyor. Özellikle dijital finansa olan yüksek bağımlılığıyla bilinen Brezilya’da, kripto para sahiplerinin ana hedef haline gelmesi, yalnızca bölgesel bir sorun değil; aynı zamanda küresel *web3 güvenlik sistemleri* adına önemli bir tehdit sinyali olarak değerlendiriliyor.
Comment 0