

 News
 Coin Information
 About us


 Add as a preferred source on Google
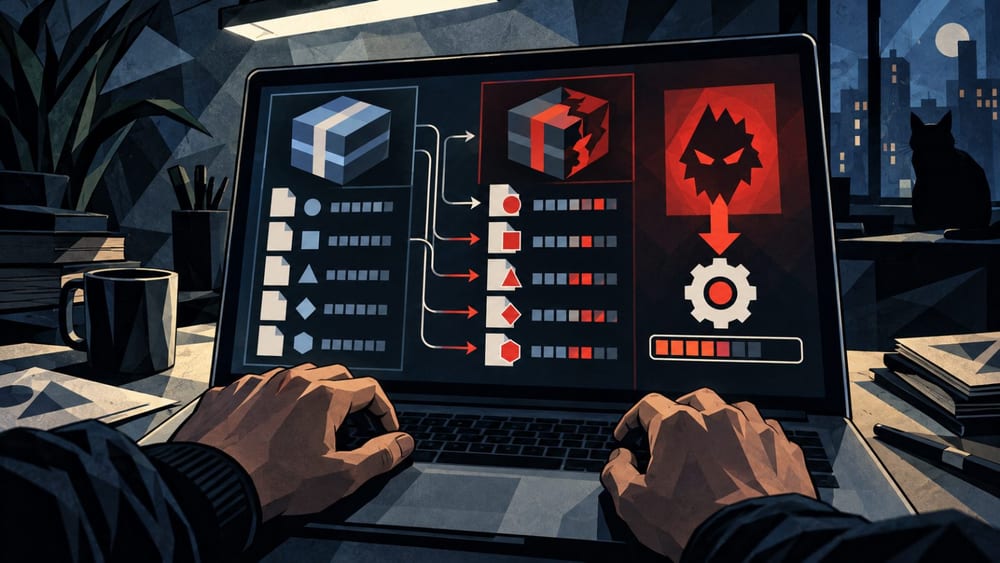
4 AI kodlama ajanında beceri güncellemelerinin doğrulanmasına ilişkin açık bulunduğu ve kötü amaçlı kodların otomatik olarak yüklenebileceği bildirildi. Güvenlik girişimi AIR, Claude Code, OpenAI Codex, Gemini CLI ve GitHub Copilot’ta aynı tasarım kusurunu tespit ettiğini 17’sinde açıkladı.
AIR, saldırganların resmi olarak kayıtlı bir becerinin deposundaki içeriği kötü amaçlı kodla değiştirmesi halinde, ajanların sabit sürümü gerçekten uygulayıp uygulamadığını kontrol etmeden güncelleme yapabildiğini belirtti. Bu durumda uzaktan kod, kullanıcı müdahalesi olmadan çalıştırılabilir ve ajanın erişebildiği şirket kodları ile dahili veriler açığa çıkabilir.
AIR, Anthropic’in Claude Code 2.1.179 sürümünde, OpenAI’ın ise Codex 0.146.0 sürümünde sorunu giderdiğini açıkladı. Microsoft’un GitHub Copilot’a aynı güvenlik açığı hakkında bilgi verildiği ancak henüz yama yayımlanmadığı belirtildi. AIR ayrıca Google’ın Gemini CLI’yi kullanımdan kaldırdığı için açığı yamalamadığını ve kullanıcıları Antigravity’ye geçmeye yönlendirdiğini bildirdi.










Comment 0