

 Haberler
 Coin Bilgisi
 Hakkımızda


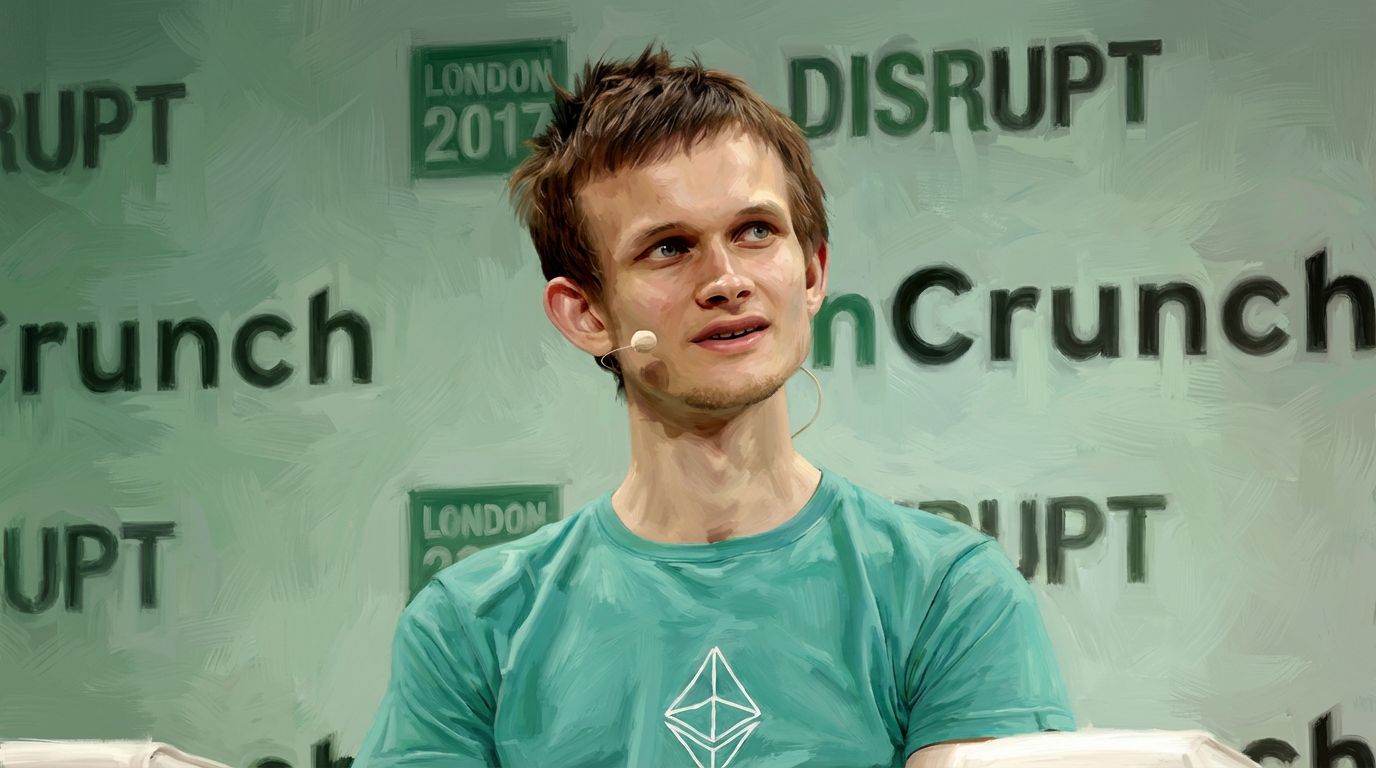
Ethereum’un kurucu ortağı Vitalik Buterin, yapay zekâ (AI) modellerinin saldırı yeteneklerini kısıtlayan önlemleri destekledi. Buterin, AI güvenlik risklerine gerektiği gibi yanıt verilmemesi hâlinde kullanıcı kimlik doğrulamasının (KYC) ve gözetimin yaygınlaşabileceği uyarısında bulundu.
Buterin, 26’sında X’te yaptığı paylaşımda Moonshot AI’ın Kimi K3.1 Pro’nun eğitim verilerinden gelişmiş siber saldırılarla ilgili içerikleri çıkarmasına ilişkin olarak “Kullanım alanlarına göre ayrım yapmak, kullanıcılara göre ayrım yapmaktan çok daha az kötü” dedi. Bu sözleriyle tehlikeli yetenekleri azaltmak ile kullanıcıların kimliğine göre erişimi kısıtlamak arasında ayrım yaptı. Güçlü siber saldırılara karşı koyabilmek için mevcut sistemleri güçlendirmeye, eski kodları denetlemeye ve yeni kodlara biçimsel doğrulama uygulamaya zaman gerektiğini de belirtti.
Buterin’in sözünü ettiği KYC zorunluluğu ve gözetimin genişlemesi, hâlihazırda uygulanmış önlemler değil; AI risklerine yeterli yanıt verilememesi durumunda ortaya çıkabileceğini söylediği bir senaryo. Görüşü, güvenlik kontrollerinin yükünün tüm kullanıcıların kimlik doğrulamasına çevrilmemesi gerektiği yönünde.
Moonshot AI, Kimi K3.1 Pro’nun teknik açıklamasında, ara eğitim verilerinden ve pekiştirmeli öğrenme ortamından siber saldırılarla ilgili materyalleri çıkardığını bildirdi. Şirket, bu adımın genel kodlama işlerinde gereken yetenekleri korurken modelin kötüye kullanılma riskini azaltmayı amaçladığını açıkladı.
Şirketin kendi güvenlik açığı tespit ve saldırı görevleri seti “xdev-bench-hard” üzerinde yaptığı ölçümlerde, söz konusu önlemin uygulanmadığı ara model, en fazla üç denemede görevlerin yüzde 90,5’ini çözdü. Kamuya sunulan Kimi K3.1 Pro ise yüzde 81,0 puan aldı. Bu iki değer, aynı eğitim sürecinde materyal çıkarma adımının etkisini karşılaştıran şirket içi değerlendirme sonuçları. Gerçek ortamlardaki siber saldırıların ne ölçüde azalacağını kanıtlamıyor.
İngiltere AI Güvenlik Enstitüsü ile ABD AI Standartları ve İnovasyon Merkezi daha önce önceki model Kimi K3’ün siber yeteneklerini ortaklaşa değerlendirmişti. İki kurumun ön değerlendirmesinde Kimi K3, simüle edilmiş bir şirket ağına yönelik saldırı rotasındaki 32 aşamanın ortalama 17’sine ulaştı. Değerlendirilenler arasında siber yeteneği en yüksek ABD modelleri ise ortalama 28,5 aşamaya kadar ilerledi. Kurumlar, simülasyon ortamının gerçek ağlardan farklı olduğunu belirtti. Bu değerlendirme Kimi K3 içindi ve Kimi K3.1 Pro’nun güvenliğini doğrulamıyor.
Moonshot AI, Kimi K3.1 Pro’yu kendi hizmetlerinde ve API’sinde kullanıma sunduğunu, model ağırlıklarının tamamını ise 4 Kasım’a kadar yayımlamayı planladığını açıkladı. Şirket, kullanıcıların kendi başlarına çalıştırabileceği modelin savunma amaçlı kod denetiminde de kullanılabileceğini savunuyor. Ağırlıkların yayımlanmasının ardından dış araştırmacılar da saldırı yeteneklerine getirilen kısıtlamaların etkisini değerlendirebilecek.
Yorum 0