

 Haberler
 Coin Bilgisi
 Hakkımızda


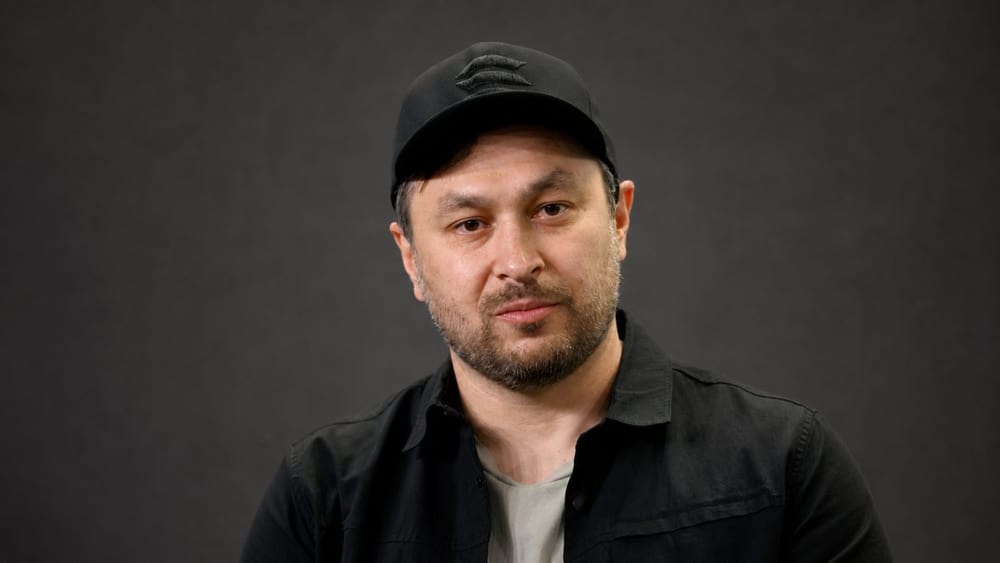
Anatoly Yakovenko, Solana Labs kurucu ortağı, ayın 4’ünde X’te yaptığı paylaşımda “Kimlik avı ve sosyal mühendislik, kripto varlıklar için en büyük tehdit” dedi. Yakovenko, yapay zekânın kriptografik matematiği çözmesi ya da kuantum bilgisayar saldırıları yerine kullanıcıları kandıran saldırılara odaklanılması gerektiğini savundu.
Bu değerlendirme Yakovenko’nun görüşünü yansıtıyor. Güvenlik olaylarındaki kayıp tutarlarının sıralamasıyla bireysel kullanıcıların karşılaştığı tehditlerin sıklığını ayrı değerlendirmek gerekiyor.
Yakovenko’nun açıklamasından önce Solana Mobile’ın dApp mağazası App Spotlight’ta, kullanıcılardan seed phrase isteyen sahte SKR Claim uygulaması yaklaşık bir saat boyunca görünür kaldı. Solana Mobile, ayın 2’sinde X’te yaptığı açıklamada uygulamanın kullanıcılardan cüzdan kurtarmada kullanılan seed phrase’i girmelerini istediğini bildirdi.
Şirket, uygulama yayınlama portalına yetkisiz erişim sağlandığını ve resmî olarak yayımlanmamış bir uygulamaya yönlendirme yapılmasına neden olan hatanın giderildiğini açıkladı. Uygulamanın yüklü olduğu cihazlardan kaldırılması için de çalışma yürütüldüğünü belirtti.
Şirket, gerçek varlık kaybının tutarını açıklamadı. Uygulamanın görünür olması tek başına fiilen çalınan varlık miktarını hesaplamaya yetmiyor.
CertiK’in 2026’nın ilk yarısına ilişkin raporunda cüzdan ihlallerinden kaynaklanan kayıplar 444.531.691 dolar (yaklaşık 597,6 milyar won) ve toplamın %33,8’i olarak kaydedildi. Kimlik avı kaynaklı kayıplar ise 366.312.027 dolar (yaklaşık 492,5 milyar won) ile %27,8’e ulaştı.
Olay sayısı cüzdan ihlallerinde 33, kimlik avında 63 olarak kaydedildi. Kayıp tutarında cüzdan ihlalleri, olay sayısında ise kimlik avı öne çıktı; iki göstergenin sıralaması farklıydı.
Apple (AAPL), Kilitleme Modu’nu karmaşık ve hedefli saldırı riski taşıyan az sayıdaki kullanıcıya yönelik isteğe bağlı bir koruma önlemi olarak tanımlıyor. Özellik, cihazda saldırılarda kullanılabilecek işlevleri kısıtlamaya odaklanıyor.
Kilitleme Modu açıldığında mesaj ekleri ile bazı web teknolojileri, uygulamalar ve hizmetler kısıtlanabiliyor. Apple’ın açıklaması, özelliğin kullanıcıların kandırılarak seed phrase girmesini veya bir işlemi onaylamasını engellediğini belirtmiyor.
Multisig, işlemlerin gerçekleştirilmesi için birden fazla imzacının onayını gerektiren cüzdan yapısıdır. Solana (SOL) tabanlı Squads hizmeti, işlem onayı için gereken eşik değerinin belirlenebildiğini söylüyor.
Yakovenko’nun paylaşımında imzacı sayısı veya anahtarların saklanacağı cihaz ve konumlar belirtilmedi. Multisig güvenliği, anahtarların gerçekten ayrı tutulmasına ve onay eşiğinin nasıl belirlendiğine bağlı.
Yakovenko, 26 Ekim’deki ayrı bir paylaşımında Pixel’in gelişmiş koruma modunu ve donanım cüzdanlarını da güvenlik düzeninin parçaları olarak sıraladı. Sıcak ve soğuk cüzdanların donanım ve kullanıcı deneyimi bakımından farklı olması gerektiğini ekledi.
Solana’nın güvenlik rehberi, seed phrase’in başkalarıyla paylaşılmamasını veya web sitelerine girilmemesini; işlemleri onaylamadan önce alıcı adresinin ve imzalanan içeriğin kontrol edilmesini öneriyor. TokenPost, daha önce sahte doğrulama bağlantılarıyla memecoin kullanıcılarını hedef alan kimlik avı vakasını haberleştirmişti.
Yorum 0