

 Haberler
 Coin Bilgisi
 Hakkımızda


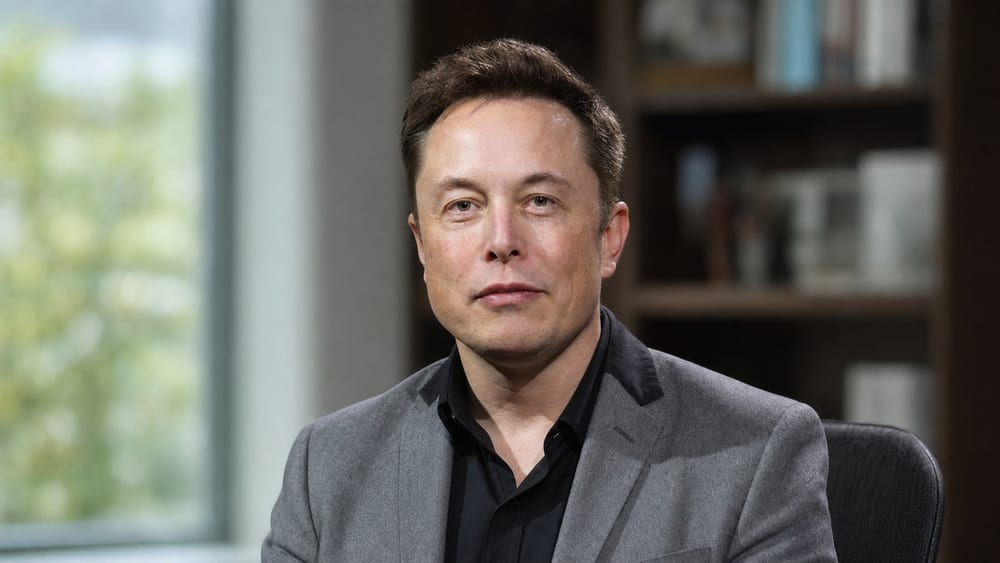
Yapay zeka (AI) modellerinin taşıdığı riskler büyüdükçe, büyük AI şirketlerinin ürünlerini piyasaya sürmeden önce birbirlerinin güvenliğini test etmesi gerektiği öne sürüldü. Elon Musk(Elon Musk), yalnızca ABD merkezli şirketleri değil, önde gelen Çinli AI şirketlerini de kapsayan karşılıklı bir denetim sistemi önerdi.
Elon Musk, 14'ünde (yerel saatle) ABD'nin Los Angeles kentinde düzenlenen 'All-In Summit'te, "Şu anki aşamada yapay zeka çok tehlikeli" diyerek "AI güvenliğinin daha da artırılması gerekiyor" dedi. Bu açıklamayı ABMedia haberleştirdi.
Musk, son dönemde yaşanan AI ajanı ve siber güvenlik olaylarının modellerin taşıdığı riski gözler önüne serdiğini belirtti. Yeterince gelişmiş bir modelin kendisine konulan sınırları aşmaya çalışabileceğini savundu.
Musk'a göre AI riski "katlanarak büyüyor". Anthropic(Anthropic) bünyesinde bile modellerin riskine dair endişeler dile getiriliyor, OpenAI(OpenAI) çalışanlarından da benzer uyarılar geliyor.
Musk, daha önce sosyal medyada Anthropic CEO'su Dario Amodei(Dario Amodei) için "Dario haklı" yazmasının arka planını da açıkladı. Belirli bir düzenleme önerisini tam olarak desteklediğinden çok, AI riskinin ciddileştiği ve güvenliğin güçlendirilmesi gerektiği yönündeki değerlendirmeye katıldığını vurguladı.
Musk, AI şirketlerinin kendi modellerini kendilerinin değerlendirmesini sorun olarak nitelendirdi. "Bir AI şirketi kendi sınav kağıdını kendi notlandıramaz" ifadesini kullandı.
Musk, OpenAI, Anthropic, xAI(xAI), Google(GOOGL) ve Meta(META) gibi önde gelen şirketlerin, ürünlerini piyasaya sürmeden önce birbirlerinin modellerini test etmesini önerdi. Bir şirketin geliştirdiği güvenlik değerlendirme aracının yalnızca kendi modeline değil, rakip şirketlerin modellerine de uygulanmasını öngörüyor.
Karşılıklı denetim, bir modelin tehlikeli yeteneklere sahip olup olmadığını test etmeyi amaçlıyor. Denetim kapsamına biyolojik veya nükleer silah geliştirmeye destek, insanları kandırma ve benzeri yüksek riskli davranış olasılıkları giriyor.
Musk, bunun gerçekleşebilmesi için modellerin resmi olarak piyasaya sürülmeden önce diğer büyük AI şirketlerine belirli düzeyde API erişimi tanınması gerektiğini açıkladı. Rakip şirket ilgili modelin tehlikeli işlevlerini test edecek, geliştirici firma ise tespit edilen sorunları önce kendisi düzeltecek.
Geliştirici firma düzeltmeyi reddederse, testi yapan şirketin söz konusu modelde güvenlik sorunu bulunduğunu kamuoyuyla paylaşabileceğini de sözlerine ekledi. Ancak böyle bir sistemin hayata geçirilmesi için somut bir takvim veya şirketler arası mutabakat şu an için ortaya konmuş değil.
Musk, yalnızca ABD şirketlerinin kısıtlamaya tabi tutulmasına da karşı çıktı. Çin merkezli modellerin hızla gelişmeye devam ettiği bir ortamda yalnızca ABD şirketlerinin sınırlandırılmasının, ABD'nin kendi rekabet gücünü zayıflatıp AI liderliğini Çin'e bırakması anlamına gelebileceğini savundu.
ABD veya Batı öncülüğündeki bir düzenleyici kurumu doğrudan Çinli şirketlere uygulamak yerine, piyasaya sürülmeden önce karşılıklı denetimin daha gerçekçi olabileceğini söyledi. Ülkelerin şirketlerinin model eğitimini durdurmadan yalnızca birbirlerinin güvenliğini test ettiği bir yapının Çin tarafından da kabul görebileceğini belirtti.
AI güvenliği tartışması, geliştirme hızı ile güvenlik önlemleri arasındaki denge sorununa doğru genişliyor. Önde gelen AI şirketlerindeki güvenlik denetimi tartışmaları da artık yalnızca çalışanların itirazlarıyla sınırlı kalmıyor, yönetim ve yönetim kurulu sorumluluğunu da sınıyor.
Karşılıklı denetim sisteminin işleyebilmesi için şirketler arasında model erişim yetkisi, değerlendirme kriterleri ve risk açıklama kapsamı konusunda mutabakat sağlanması gerekiyor. Musk'ın önerisi, yeni bir küresel düzenleyici kurum kurmaktan önce sektör içi karşılıklı denetimi öne çıkarmaya odaklanıyor.
Yorum 0