

 Haberler
 Coin Bilgisi
 Hakkımızda


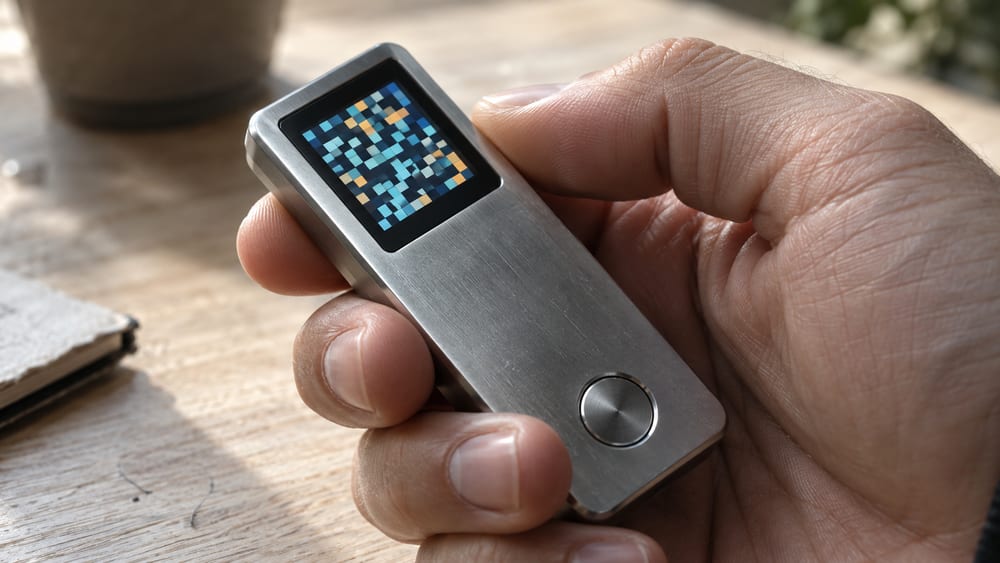
Donanım cüzdanı şirketi NGRAVE, LIQUID uygulamasının anlık bildirimlerini yöneten üçüncü taraf hizmet sağlayıcının erişim yetkisinin saldırgan tarafından ele geçirildiğini açıkladı. Saldırgan bu yetkiyi kullanarak uygulama üzerinden kullanıcılara sahte güvenlik uyarıları gönderdi.
Wu Blockchain'e göre NGRAVE, 17 Ekim'de yaşanan güvenlik olayına ilişkin hazırladığı raporda bu ayrıntıları paylaştı. Sahte uyarılar, kullanıcıları kimlik avı (phishing) sitesine yönlendirmeyi amaçlıyordu.
NGRAVE, olayın ardından LIQUID uygulamasında resmi olmayan bağlantıların açılmasını engellemeyi planlıyor. Wu Blockchain'in haberinde, olaydan etkilenen kullanıcı sayısına ve zararın boyutuna dair bir bilgi yer almadı.
Yorum 0