

 Haberler
 Coin Bilgisi
 Hakkımızda


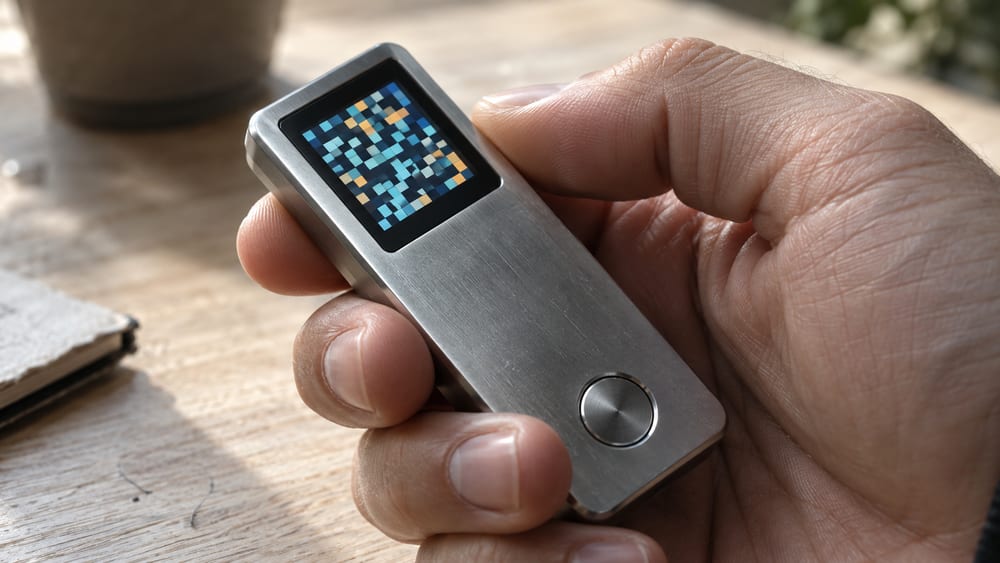
Donanım cüzdanı üreticisi NGRAVE, 17 Ekim’de yaşanan ve LIQUID uygulamasında kullanıcılara sahte güvenlik uyarısı gösterilmesine yol açan olayla ilgili soruşturma raporunu yayımladı. Saldırgan, LIQUID’e anlık bildirim gönderen harici bir hizmet sağlayıcının erişim yetkilerini ele geçirerek kullanıcılara kimlik avı bağlantıları yolladı.
PANews’in 21 Ekim’de aktardığına göre NGRAVE, ilk bildirim hizmeti anahtarının bildirimleri gönderen sunucunun hata mesajları üzerinden sızdığını açıkladı. Şirket, 11 Ekim’de olağan dışı bir hareket fark ettiğini ve söz konusu anahtarı birkaç dakika içinde devre dışı bıraktığını belirtti. Ancak saldırgan o ana kadar bu anahtarı kullanarak ikinci bir anahtar elde etmişti.
NGRAVE, ZERO donanım cüzdanının ele geçirilmediğini ve LIQUID uygulamasının kodunun sızdırılmadığını savundu. Şirkete göre kimlik avı sitesine kurtarma ifadesini (mnemonic) ya da Perfect Key’i girmeyen kullanıcıların varlıkları risk altında değil.
Yorum 0