

 Haberler
 Coin Bilgisi
 Hakkımızda


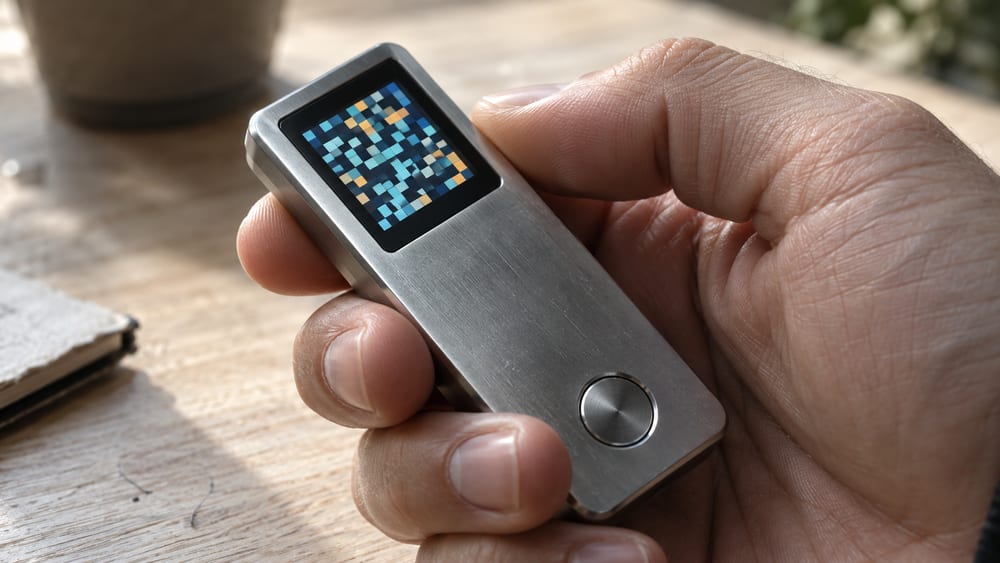
Donanım cüzdanı şirketi Keystone’un resmi mağazasından müşterilerin ad, iletişim ve teslimat bilgileriyle sipariş ayrıntılarının sızdığı bildirildi. Ödeme bilgilerinin, kurtarma ifadelerinin ve özel anahtarların sızıntı kapsamında olmadığı aktarıldı.
PANews’in haberine göre Keystone, 20 Ekim’de resmi sitesine yetkisiz erişim tespit etti. Shopify ve API faaliyetlerini inceledikten sonra 23 Ekim’de üçüncü bir tarafın müşterilerin teslimat bilgilerine eriştiğini doğruladı. Sızan veriler arasında ad, iletişim ve teslimat bilgilerinin yanı sıra sipariş edilen ürünler ve fiyatlar da bulunuyor.
Keystone, yetkisiz erişimi engellediğini, güvenlik açığını giderdiğini ve soruşturmanın sürdüğünü açıkladı. Şirket, etkilendiği doğrulanan müşterilere e-postayla bilgi verdiğini belirtti.
Şirket, para iadesi veya cihaz değişimi vaadiyle telefon, mesaj, e-posta ya da posta yoluyla iletişime geçen taklitçilere karşı dikkatli olunması uyarısında bulundu. Kurtarma ifadesinin veya özel anahtarın hiç kimseyle paylaşılmaması gerektiğini hatırlattı.
Yorum 0