

 Haberler
 Coin Bilgisi
 Hakkımızda


Ledger cihazlarından kurtarma ifadelerinin çalınması ve Coldcard ürün yazılımındaki bir hata, self-custody’nin yeni başlayanlar için güvenli olup olmadığı tartışmasını yeniden gündeme taşıdı. Self-custody, kullanıcının varlıklarını taşımak için gereken özel anahtarları borsa gibi üçüncü taraflara bırakmadan kendisinin yönetmesi anlamına geliyor.
Cointelegraph, sektör temsilcileriyle yaptığı görüşmelerde çoklu imzalı cüzdanların ve kurtarma ifadesi kullanmayan cüzdanların kolaylık ile güvenlik arasındaki dengesini ele aldı. Donanım cüzdanları özel anahtarları internetten ayrı tutuyor. Ancak son olaylar, cihazların dağıtım sürecinin ve ürün yazılımının da güvenlik riski oluşturabileceğini gösterdi.
Ledger, Güneydoğu Asya’daki bir satıcı aracılığıyla dağıtılan bazı cihazlara gizli bir bileşen yerleştirildiğini ve bu bileşenin ilk kurulum sırasında kurtarma ifadelerini topladığını açıkladı. Şirket, saldırının kendi çipi, işletim sistemi veya sunucularındaki bir kusurdan kaynaklanmadığını; cihazlar denetim alanından çıktıktan sonra dağıtım aşamasında gerçekleştiğini belirtti.
Cointelegraph, Coldcard ürün yazılımındaki bir hata sayesinde saldırganların özel anahtarları yeniden oluşturup fonları çaldığını bildirdi. Şirket, güncellenmiş ürün yazılımının yüklenmesinin daha önce oluşturulmuş savunmasız cüzdan bilgilerini kendiliğinden düzeltmediğini açıkladı.
İki olayın saldırı yolları farklı olsa da cihazları çevrimdışı tutmak tüm riskleri ortadan kaldırmadı. Kurtarma ifadelerinin sızması ve ürün yazılımındaki açıklar, özel anahtarları korumanın yalnızca cihaz güvenliğine bağlı olmadığını ortaya koydu.
Onramp CEO’su Michael Tanguma, “Self-custody en başından beri yeni başlayanlar düşünülerek tasarlanmadı” dedi. Tanguma, ilk kişisel bilgisayarlarda olduğu gibi cüzdan kullanımının da daha basit hâle gelmesinin kullanıcı kitlesini genişletebileceğini söyledi.
Safe Labs CEO’su Rahul Rumalla, “Her sürücünün tamirci olması gerekmez” dedi. Rumalla’ya göre varlıkları doğrudan kontrol etme hakkı herkese ait olmalı; ancak self-custody, tüm güvenlik adımlarını tek başına yürütmek zorunda olmak anlamına gelmiyor.
Çoklu imzalı cüzdanlar, bir işlemi onaylamak için birden fazla özel anahtarın imzasını gerektiriyor. Bu yöntem tek bir anahtara bağımlılık riskini azaltırken imza sahiplerinin koordinasyonu, anahtarların yedeklenmesi ve kurtarılması ile işlem onayına ilişkin adımları artırıyor.
Synergy Network Teknolojiden Sorumlu Başkanı Justin Hutzler, bu adımların yeni başlayanlara karmaşık gelebileceğini söyledi. Birden fazla imza sahibi aynı sahte ekrana kanıp işlemi onaylarsa çoklu imzanın da kötü niyetli işlemi engelleyemeyebileceği uyarısı yapıldı.
Kurtarma ifadesi kullanmayan cüzdanlar, bu ifadeyi yönetme yükünü fiziksel cihazları saklamaya kaydırıyor. Tangem, tek bir kartta özel anahtar oluşturulmasını ve yedekleme için en fazla iki ek cihaza kayıt yapılmasını öneriyor.
Tangem, tüm kartların kaybedilmesi ve kurtarma ifadesi oluşturulmamış olması hâlinde fonlara yeniden erişilemeyeceğini açıkladı. Kartlar güvenli biçimde saklansa bile kullanıcıların kötü niyetli bir işlemi kendilerinin onaylaması riski sürüyor.
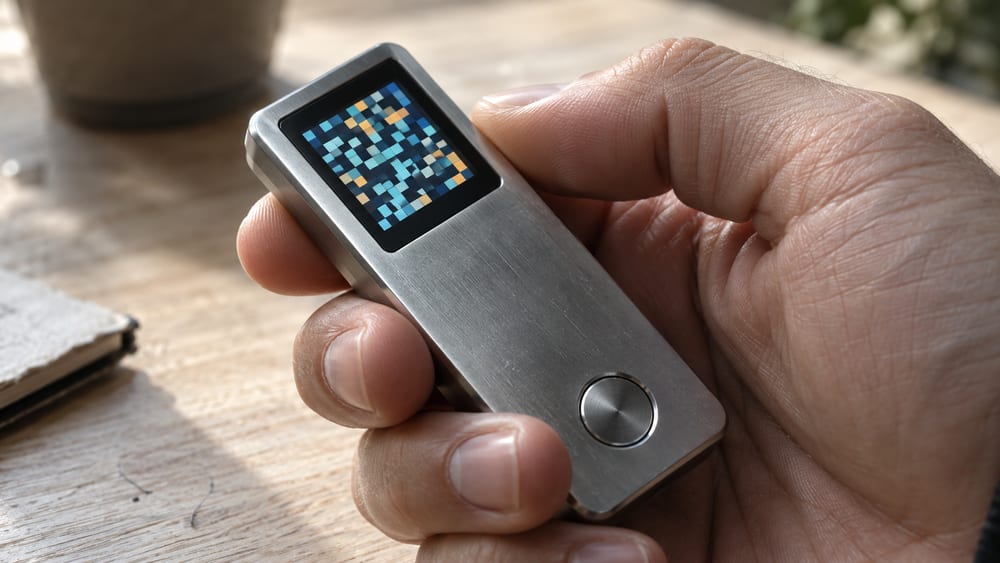
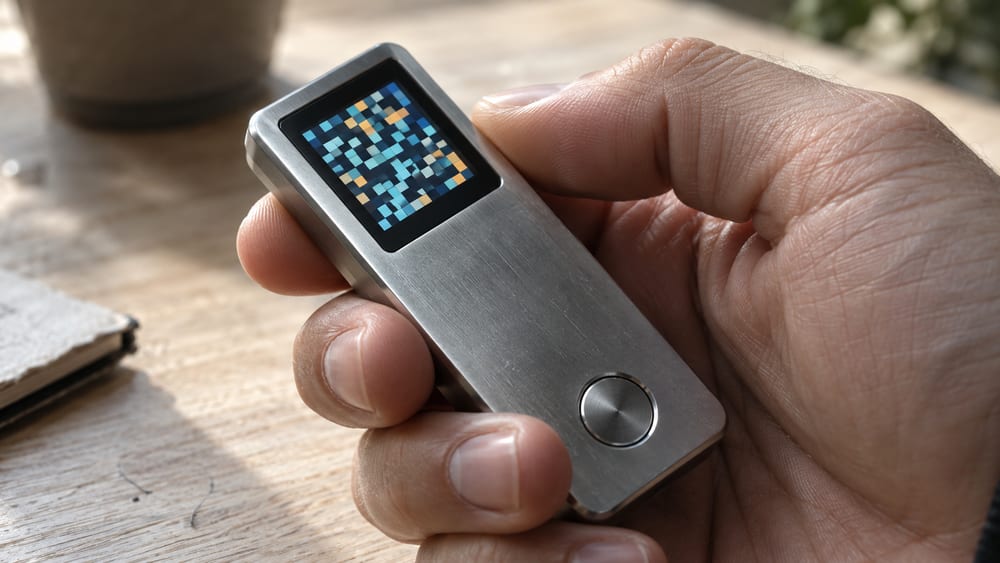
Rakip donanım cüzdanı şirketi Foundation’ın CEO’su Zach Herbert, kurtarma ifadesi gerektirmeyen yedeklemenin self-custody’yi koruyabileceğini söyledi. Bununla birlikte Tangem’in yerleşik bir ekranı bulunmadığı için kullanıcıların işlem ayrıntılarını kontrol ederken akıllı telefona bağımlı kaldığını eleştirdi. Herbert, özel anahtarı ele geçirmeden de kullanıcıların kandırılarak cüzdanlarını boşaltacak işlemleri onaylamalarının sağlanabileceğini belirtti.
Cüzdanlar, kullanım kolaylığı sağlama biçimleri ve kullanıcıya bıraktıkları sorumluluk bakımından farklılaşıyor. Kurtarma ifadesini yönetmek ya da cihazları yedeklemek fark etmeksizin işlem ayrıntılarını kontrol etmek ve erişim araçlarını güvenli biçimde saklamak self-custody’nin parçası olmaya devam ediyor.

Yorum 0