

 Haberler
 Coin Bilgisi
 Hakkımızda


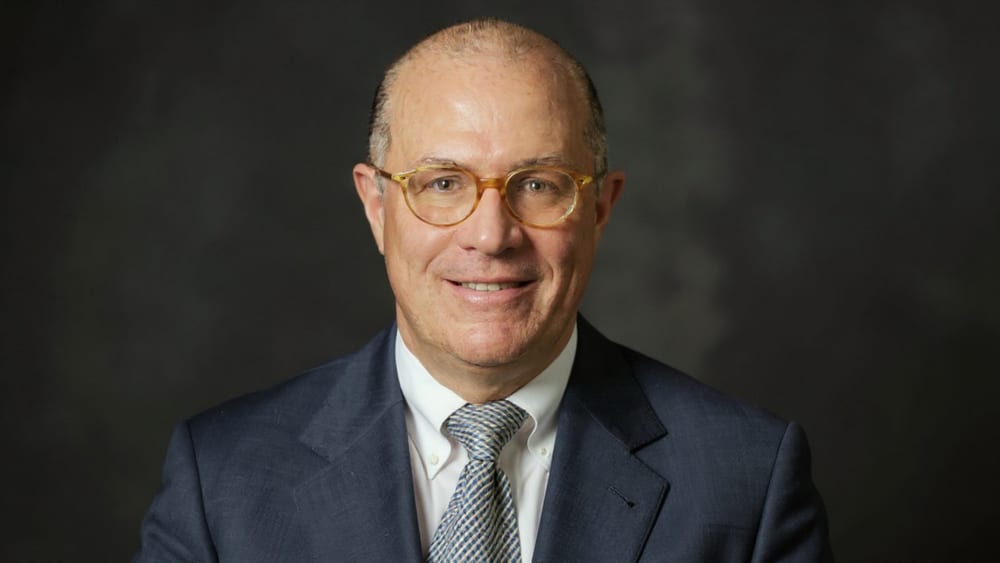
Eski ABD Emtia Vadeli İşlemler Komisyonu (CFTC) Başkanı Chris Giancarlo, Lazarus Group’un kripto varlık hırsızlıklarına karşı özel kişilere “korsanlık yetki belgesi” verilmesini önerdi. Bu fikir, hükümetin özel kişilere hackerları takip etme ve çalınan varlıkları geri alma yetkisi vermesini öngörüyor.
Giancarlo ve Christopher Perkins, 26 Şubat 2025’te yayımladıkları ortak yazıda Bybit saldırısını önerileri için gerekçe gösterdi. Yazı, Giancarlo’nun ABD Temsilciler Meclisi’ndeki bir oturuma sunduğu belgelerde de yer aldı. İkili, hükümetten yetki alan ABD’li şirket veya kişilerin yaptırım kapsamındaki cüzdanlara erişerek varlıkları geri almasını önerdi.
ABD Federal Soruşturma Bürosu (FBI), Kuzey Kore’nin Bybit’ten yaklaşık 1,5 milyar dolar değerinde kripto varlık çaldığını açıkladı. FBI, borsa ve blokzincir analiz şirketleri gibi özel sektör aktörlerinden, çalıntı varlıklarla bağlantılı adreslerdeki işlemleri engellemelerini istedi. Adresleri izlemek ve işlemleri durdurmak, saldırganların sistemlerine sızmaya yönelik bir operasyondan farklı yetki ve yöntemler gerektiriyor.
Korsanlık yetki belgesi, geçmişte hükümetlerin özel gemilere düşman gemilerini ele geçirme izni verdiği bir uygulamaydı. ABD Anayasası bu yetkiyi Kongre’ye veriyor. Cornell Hukuk Bilgi Enstitüsü, Kongre’nin bu yetkiyi 200 yılı aşkın süredir kullanmadığını belirtiyor. Gemiler ve yükler için geliştirilen uygulamanın siber saldırılara ve dijital varlıkların geri alınmasına uyarlanması için hedeflerin seçimi, operasyon onayı ve olası zararların sorumluluğu belirlenmeli.
ABD Kongresi’ne bu konuyla bağlantılı bir yasa tasarısı da sunuldu. Temsilciler Meclisi üyesi David Schweikert’in Ağustos 2025’te sunduğu H.R. 4988, kripto varlık hırsızlığını siber suç kapsamına alıyor ve suç örgütü tanımına yabancı hükümetleri dahil ediyor. Tasarı Temsilciler Meclisi Dış İlişkiler Komitesi’ne sevk edildi. Tasarının sunulmuş olması, özel kişilere korsanlık yetki belgesi veya hackleme yetkisi verildiği anlamına gelmiyor.
Beyaz Saray, 12 Ağustos 2026 tarihli ayrı bir notla federal hükümetin yönetim ve denetimi altında, güvenilirliği doğrulanmış ABD şirketlerinin ulusötesi siber suç örgütlerine karşı gözetim ve siber etki operasyonları yürütmesine yönelik bir program hazırlanmasını istedi. Notta Lazarus Group operasyon hedefi olarak belirtilmedi. Hükümetin operasyonları kontrol etmesini öngören bu program, Giancarlo’nun korsanlık yetki belgesi önerisiyle aynı düzenleme değil.
Özel sektörün daha aktif siber karşılık vermesi; hedefin yanlış belirlenmesi, üçüncü tarafların zarar görmesi, misilleme ve diplomatik gerilim risklerini beraberinde getiriyor. ABD Kongre Araştırma Servisi (CRS), saldırının sorumlusunun yanlış teşhis edilmesinin masum üçüncü taraflara zarar verebileceğini, devlet destekli örgütlere karşı özel sektörün vereceği karşılığın misillemeye veya diplomatik sorunlara yol açabileceğini belirtiyor. Giancarlo ve Perkins, özel sektörün teknik bilgi ve kapasitesinden yararlanılmasını savundu ancak önerinin Lazarus Group’a uygulandığını veya çalıntı varlıkların geri alındığını gösteren bir sonuç sunmadı.
ABD’nin mevcut adımları, FBI’ın işlemlerin engellenmesi için yaptığı iş birliği çağrısı, Kongre’ye sevk edilen yasa tasarısı ve Beyaz Saray’ın hükümet denetiminde bir program hazırlanması talimatından ibaret. Bu belgelerin hiçbiri, özel kişilere Lazarus Group’a karşı bağımsız hackleme operasyonu yürütme yetkisi vermiyor.
Giancarlo daha önce CLARITY Act’in kabul edilip edilmeyeceğine aşırı önem verilmemesi gerektiğini savunmuştu. Yasa tasarısının kabulünden çok kripto varlık teknolojisinin geliştirilmesinin sürmesine vurgu yaptığı açıklaması da bu öneri de onun kripto varlık politikasına ilişkin görüşlerini yansıtıyor.
Sıkça Sorulan Sorular
ABD, özel şirketlere Lazarus Group’u hackleme yetkisi verdi mi?
Hayır. H.R. 4988, Temsilciler Meclisi Dış İlişkiler Komitesi’ne sevk edilmiş durumda. Beyaz Saray notu da ulusötesi siber suç örgütlerine karşı bir program hazırlanmasını istedi ancak Lazarus Group’u hedef olarak belirtmedi.
FBI özel sektör aktörlerinden ne istedi?
FBI, Bybit’ten çalınan varlıklarla bağlantılı adreslerdeki işlemlerin engellenmesini istedi. Bu, adreslerin izlenmesi ve işlemlerin durdurulması için yapılan bir iş birliği çağrısı. Saldırganların sistemlerine sızmaya yönelik bir misilleme operasyonundan farklı.
Korsanlık yetki belgesi nedir?
Geçmişte hükümetlerin özel gemilere düşman gemilerini ele geçirme izni verdiği bir uygulamadır. ABD Anayasası bu yetkiyi Kongre’ye veriyor. Dijital varlık hırsızlıklarına karşı kullanılabilmesi için hedeflerin, operasyon onayının ve olası zararların sorumluluğunun belirlenmesi gerekiyor.

Yorum 0