

 Haberler
 Coin Bilgisi
 Hakkımızda


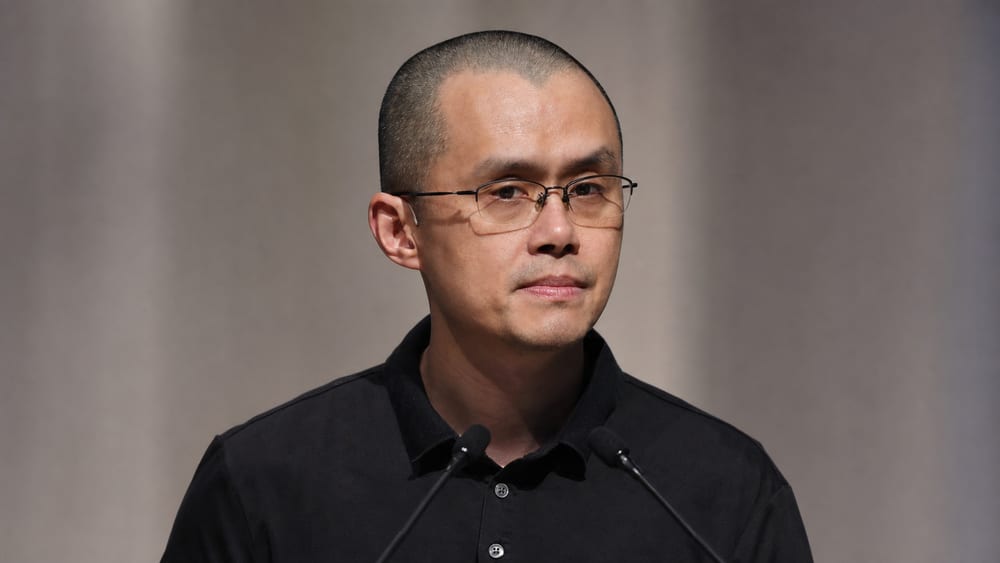
Binance'in kurucu ortağı Changpeng Zhao, tanıdıklardan gelen e-posta bağlantılarına karşı da dikkatli olunması çağrısı yaptı.
Crypto Briefing, Zhao'nun X'te e-posta bağlantılarına tıklarken dikkatli olunması yönünde uyarıda bulunduğunu bildirdi. Uyarı, belirli bir borsada yaşanan olaydan ziyade e-posta üzerinden hesaplara erişim sürecindeki güvenlik risklerine odaklanıyor.
E-posta hesabı ele geçirilirse saldırganlar, hesap sahibinin kimliğine bürünerek tanıdıklarına bağlantı veya para talebi gönderebilir. ABD Federal Ticaret Komisyonu (FTC), e-posta kutusuna erişimin diğer hizmetlerdeki parola sıfırlama mesajlarının kötüye kullanılmasına yol açabileceği konusunda uyarıyor.
Binance, oltalama saldırısı düzenleyenlerin güvenilen kişi ya da kurumları taklit edebildiğini, sahte gönderen adresleri ve internet siteleri kullanabildiğini belirtiyor. Gönderen adresi doğrulanmış gibi görünse bile ileti kötü amaçlı bağlantı içerebilir. Bu nedenle borsa giriş bilgilerini veya doğrulama kodlarını girmeden önce bilginin başka bir kanaldan teyit edilmesi gerekiyor. TokenPost daha önce Binance'in SMS yoluyla iletilen oltalama bağlantıları üzerinden hesap doğrulamaya karşı yaptığı uyarıyı da aktarmıştı.
Bithumb, 16 Ekim'deki bilgi güvenliği kampanyasında, ad, telefon numarası veya e-posta gibi kişisel bilgileri bilen birinin resmi görevli olduğunun varsayılmaması gerektiğini bildirdi. Şirket, sızdırılmış bilgilerin tazminat duyurusu ya da güvenlik kontrolü bahanesiyle kullanılarak kişilerin oltalama sitelerine yönlendirilebileceğini belirtti.
Bithumb, SMS, e-posta veya mesajlaşma uygulamalarındaki bağlantıları kullanmak yerine işlemlerin alışılmış resmi uygulama ya da internet sitesi üzerinden doğrudan kontrol edilmesini önerdi. Şirket ayrıca farklı hizmetlerde aynı parolanın kullanılmamasını ve ek doğrulama özelliğinin etkinleştirilmesini tavsiye etti. Bu kampanya, Zhao'nun açıklamasına yanıt olarak değil, ayrı bir güvenlik duyurusu olarak yayımlandı.
FBI'ın İnternet Suçları Şikâyet Merkezi (IC3), şüpheli e-postalara yanıt verilmemesini ve gönderenin önceden bilinen iletişim bilgileri gibi farklı bir kanaldan teyit edilmesini öneriyor. Merkez, web sitesindeki kilit simgesinin veya adresin https ile başlamasının tek başına güvenlik kanıtı olmadığını da belirtiyor.
Bilgi girilmiş veya kurulum dosyası çalıştırılmışsa Bithumb, cihazın ağ bağlantısının kesilmesini; virüs bulaşmamış ayrı bir cihazdan parolanın değiştirilmesini, ek doğrulamanın sıfırlanmasını, API anahtarlarının silinmesini ve para çekme adreslerinin kontrol edilmesini öneriyor.






Yorum 0