

 Haberler
 Coin Bilgisi
 Hakkımızda


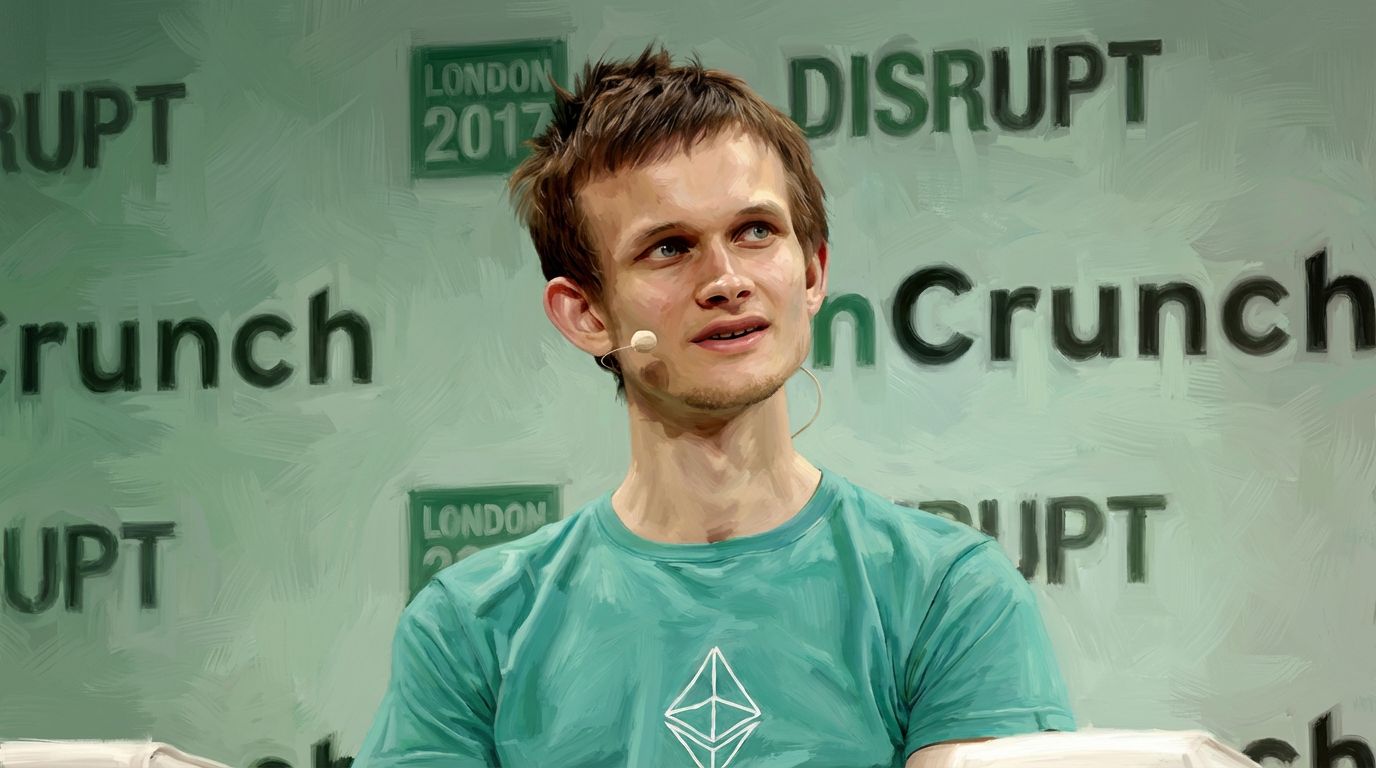
Ethereum(ETH) kurucu ortağı Vitalik Buterin, gizlilik protokolleri üzerinden yaptığı ödemelerin önemli bir bölümünü web sitesi yerine kohaku-cli adlı komut satırı cüzdanıyla gerçekleştiriyor. Bunun nedeni, web sitelerinden kodun her kullanımda yeniden indirilmesine ilişkin kaygıları.
Buterin, 31 Ekim tarihli “Digital minimalism” başlıklı yazısında “Gizlilik protokolleri üzerinden yaptığım ödemelerin önemli bir bölümünü artık kohaku-cli ile gerçekleştiriyorum” dedi. Bu açıklama, ödemelerin tamamının değil önemli bir bölümünün bu araçla yapıldığına işaret ediyor.
kohaku-cli, komutlar girilerek çalıştırılan bir cüzdan. Kullanıcılar programı indirip kendi cihazlarında çalıştırıyor.
Geliştirme deposundaki açıklamaya göre araç, herkese açık Ethereum hesapları ile gizlilik protokollerindeki bakiyeler arasında fon transferini destekliyor. Desteklenen protokoller arasında Tornado Cash, Railgun ve Privacy Pools V1 yer alıyor.
Buterin, bir kripto para web uygulaması her açıldığında kodun sunucudan yeniden indirilmesi konusunda endişeli olduğunu belirtti. Sunucuya sızılması hâlinde kullanıcılara siteyi ziyaret ettikleri sırada kötü amaçlı kod gönderilebileceğini söyledi.
Buterin ayrıca tarayıcı türü ve sürümü, işletim sistemi, ekran boyutu ile tıklama ve fare hareketlerinin de web sitesi tarafından görülebileceğine dikkat çekti. Yerel bir programı web sitesine girmeden çalıştırmak, her ziyarette sunucunun sağladığı kodu alma adımını ortadan kaldırabilir.
Aynı yazıda Buterin, ENS’ye bağlı bir IPFS hash’ini güncellerken yapay zekâyla yazılmış bir komut satırı aracı kullandığını da belirtti. Bu araç ile gizlilik ödemeleri için kullanılan kohaku-cli farklı programlar.
Buterin’in komut satırı ve kendi düğümünü kullanarak tarayıcı tabanlı merkeziyetsiz uygulamalara başvurma ihtiyacını azaltma yaklaşımı, TokenPost’un daha önce aktardığı ENS kaydı güncelleme örneğinde de görülmüştü. Buterin bu yazısında gizlilik protokolü ödemelerinde kullandığı aracı da açıkça belirtti.
Bir programı cihaza yüklemek, kullanıcıların hangi sürümü ve bağımlılık paketlerini kuracaklarına, güncellemeleri nasıl alacaklarına karar vermesini gerektiriyor. Web sitesinden kodun her seferinde indirilmemesi, cihaza yüklenen kodun güvenli olduğunu tek başına kanıtlamıyor.
kohaku-cli belgeleri, işlemi hazırlama veya simüle etme aşaması ile işlemi imzalayıp ağa gönderen --broadcast komutunu birbirinden ayırıyor. Buterin’in kullandığı programın tam sürümü ve her bir ödemenin ne zaman imzalandığı yazısında açıklanmadı.
Geliştirme deposu, programın denetlenmediğini, geliştirme aşamasında olduğunu ve yapay zekâ desteğiyle yazıldığını belirtiyor. Belgelerde, ana ağda kullanılması hâlinde fon kaybı riskinin iyice anlaşılması gerektiği uyarısı da yer alıyor.
Ağ bağlantılarının tamamı da gizlenmiyor. Geliştirici belgelerine göre bazı RPC dışı iletişimlerde Tor varsayılan olarak kullanılıyor; Ethereum RPC bağlantısı ise normal ağ üzerinden kuruluyor.
RPC, cüzdanın blokzincir verilerini sorgularken veya işlem gönderirken kullandığı bağlantı yolu. Bu nedenle komut satırı cüzdanı çalıştırmak, tüm bağlantı bilgilerinin gizlenmesini sağlamıyor.
Açık bir forum olan Hacker News’teki tartışmada, kodu web’den tekrar tekrar indirmekten kaçınma yaklaşımını destekleyenler de oldu; denetlenmemiş programların ve paket bağımlılıklarının ayrıca risk oluşturduğuna dikkat çekenler de.
Yorum 0