

 Haberler
 Coin Bilgisi
 Hakkımızda


Hindistan Merkez Bankası (RBI) başkan yardımcısı, finans kuruluşlarının kredi değerlendirmesini otomatikleştirmesi veya bazı işleri dışarıya vermesi halinde de risk kontrolü ve müşterilere karşı sorumluluğu koruması gerektiğini vurguladı.
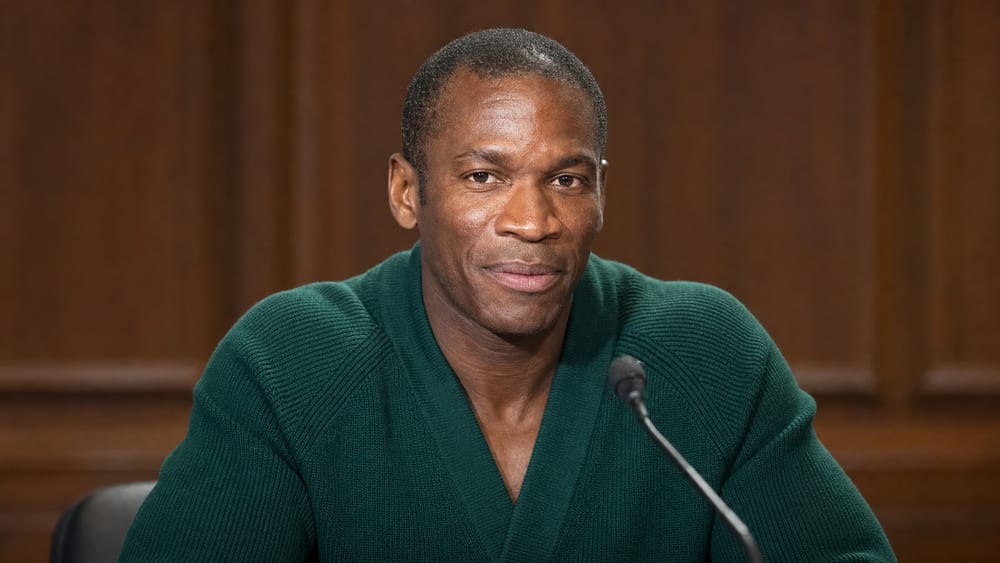
Swaminathan J (Swaminathan J), 15’inde Mumbai’de düzenlenen Finansal Hizmetler Zirvesi’nde yaptığı konuşmada, “İşler dışarıya verilebilir ancak lisansın getirdiği sorumluluk düzenlemeye tabi kurumda kalır” dedi. Fintech şirketleri kredi müşterisi bulsa veya dış platformlar finansal ürünleri dağıtsa da nihai sorumluluğun finans kuruluşunda olması gerektiğini belirtti. Konuşma metni 26’sında Uluslararası Ödemeler Bankası’nın (BIS) internet sitesinde yayımlandı.
Swaminathan, finans kuruluşları büyüdükçe kontrol yöntemlerinin de değişmesi gerektiğini söyledi. Dijital müşteri kaydı ve yapay zekâ destekli kredi değerlendirmesi maliyetleri düşürüp hizmet kapsamını genişletebilir. Ancak manuel kontrollerin algoritmalarla değiştirilmesi veya değerlendirme süresinin kısaltılması, mevcut süreçlerin yönettiği riskleri ortadan kaldırmaz.
Swaminathan, bir süreci kaldırmadan önce hangi riski önlediğinin ve yeni süreçte bu riski kimin kontrol edeceğinin belirlenmesi gerektiğini ifade etti. Bağımsız doğrulama ve yeniden değerlendirme süresi gibi zaman alan aşamaların da hata ve dolandırıcılığı azaltabileceğini kaydetti. Kararları desteklemek için üçüncü taraf modeller kullanıldığında da aynı ilkenin geçerli olduğunu söyledi.
Müşteri güvenini de temel bir konu olarak gösterdi. Güven bilançoda doğrudan yer almasa da zedelenmesi müşterilerin ayrılmasına, davalara, düzenleyici yaptırımlara ve itibar kaybına yol açabilir. Finansal ürünlerin satışında, işlemi tamamlama isteğinin müşteriye uygun ürünü değerlendirme yükümlülüğünün önüne geçmemesi gerektiğini vurguladı.
Müşteri verilerinin kullanımı ve şikâyetlerin ele alınması da güvenin sınandığı alanlar arasında yer aldı. Swaminathan, yalnızca veri kullanımı için onay alınıp alınmadığına değil, verilerin müşterilerin makul olarak bekleyebileceği şekilde kullanılıp kullanılmadığına bakılması gerektiğini belirtti. Tekrarlanan şikâyetlerin yalnızca sonuçlandırılıp kapatılacak başvurular olmadığını; ürün tasarımındaki veya dış kaynak kullanımındaki sorunları bulmaya yardımcı olabileceğini söyledi.
Finans kuruluşlarının dayanıklılığı değerlendirilirken sermaye ve likidite gibi tamponların yanı sıra müdahale hızının da dikkate alınması gerektiğini ifade etti. Dijital finansta bir sorun çıktığında bunun ne kadar hızlı tespit edildiği, etkisinin nasıl belirlendiği ve temel hizmetlerin ne kadar sürede yeniden çalışır hâle getirildiği önem taşıyor. İç denetim veya uyum birimlerinin yakaladığı risk sinyallerinin karar alıcılara zamanında ulaşıp ulaşmadığını da değerlendirme ölçütleri arasında saydı.
Etkinliği düzenleyenler, zirvenin gündeminde yapay zekâ ve veri yönetimi, siber dolandırıcılık ve operasyonel dayanıklılık konularının bulunduğunu duyurdu. Swaminathan’ın konuşması finans kuruluşlarının faaliyetleri ve denetimi üzerineydi.
Yorum 0