

 Haberler
 Coin Bilgisi
 Hakkımızda


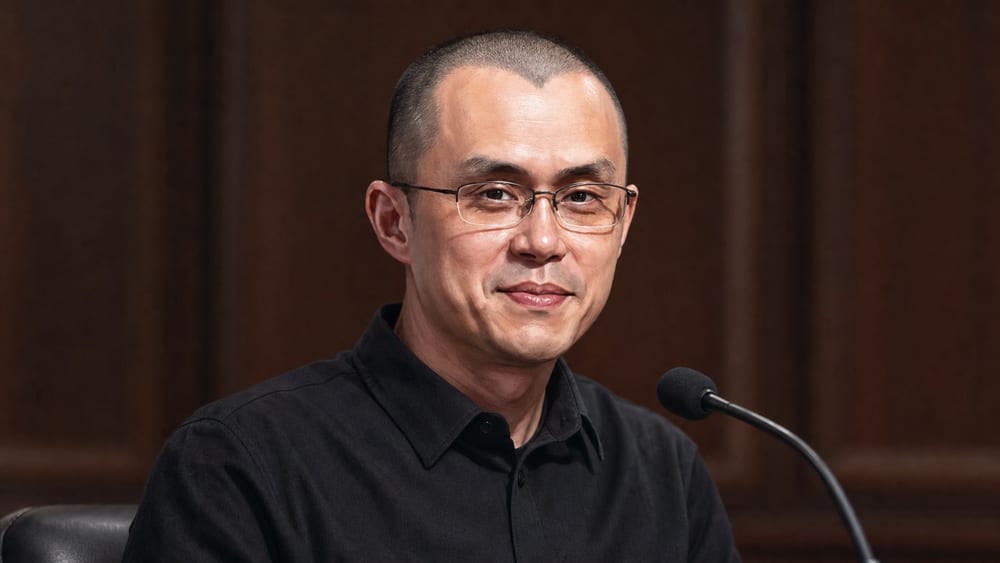
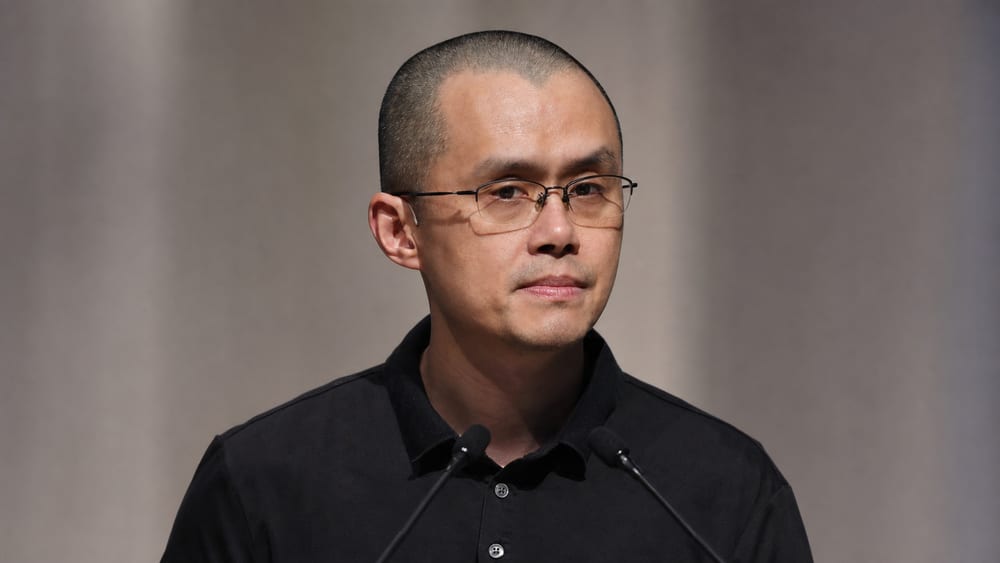
Binance’in kurucusu Changpeng Zhao, son saldırının ardından çalışanların temel güvenlik prosedürlerine uyması ve sektörün ortak hareket etmesi gerektiğini vurguladı.
PANews’in 5’inde aktardığına göre Zhao, ayın 3’ünde Oxford Union’da düzenlenen söyleşide saldırının önlenebileceğini ve bazı çalışanların temel operasyonel güvenlik prosedürlerini izlemediğini söyledi.
Zhao, saldırganların sosyal mühendislik, sahte iş görüşmeleri ve yapay zekâyı bir arada kullanarak 5-6 ay boyunca saldırı yolu oluşturduğunu anlattı. Sosyal mühendislik, kişileri kandırıp zararlı dosya yüklemeye veya bilgi paylaşmaya yönelten saldırı yöntemlerini ifade ediyor.
Binance, ayın 3’ünde yayımladığı ön inceleme sonuçlarında ihlalin tek seferlik bir sızma ya da basit bir kimlik avı saldırısından ibaret olmadığını bildirdi. Bulgular, bir çalışanın iş cihazının ele geçirilmesinden şirket içi yapay zekâ araçlarına ve cüzdan operasyon sistemlerine erişime uzanan bir yolu ortaya koydu.
Haziran ayında cüzdan geliştirme ve operasyon ekibinden bir çalışan, yapay zekâ destekli bir kodlama aracı kurmaya çalışırken değiştirilmiş bir kurulum dosyası indirdi. Binance’in güvenlik ekibi olağan dışı hareketliliği fark ederek cihazı değiştirdi ve ilgili kimlik doğrulama bilgilerini yeniledi.
Binance’in açıklamasına göre bu müdahaleden önce çalışanın görev alanı ve çalışma arkadaşlarına ilişkin bilgiler saldırganların eline geçmişti. Saldırganlar bu bilgileri kullanarak yeni sızma yolları hazırladı.
Eylül ayında başka bir yazılım mühendisine işe alım platformu üzerinden sahte bir iş teklifi gönderildi. Saldırganlar, görüşme sırasında insan kaynakları çalışanı ve şirket yöneticisi gibi davrandı.
İşe alım görevinin parçası olarak iletilen kod deposunda zararlı yazılım bulunuyordu. Binance’in incelemesine göre çalışan bu dosyayı iş bilgisayarına yükleyince yeni bir sızma süreci başladı.
20 Ekim’de saldırganlar, ele geçirilmiş cihazlardan şirket içi yapay zekâ aracını kullanarak cüzdan ekibindeki iki çalışanın cihazına erişti. Binance, saldırganların 30 Ekim’de ele geçirilen kimlik bilgileri ve konteyner dağıtım yetkilerini kullanarak cüzdan imzalama hizmetine ulaştığını ve varlık aktarımı işlemi gerçekleştirdiğini bildirdi.
Binance, sızmada kullanılan şirket içi yapay zekâ aracını yeniden kurduğunu ve erişim denetimlerini güçlendirdiğini açıkladı. İnceleme, çalışan cihazlarının, işe alım süreçlerinin ve şirket içi araçların art arda saldırı yolu olarak kullanıldığını ortaya koydu.
Binance’in hesaplamasına göre olayla bağlantılı dijital varlıkların değeri yaklaşık 6,34 milyar dolar (yaklaşık 8 trilyon 495 milyar 600 milyon won) oldu. Şirket, 31 Ekim itibarıyla etkilenen token varlıklarının yüzde 98’ini kendi kaynaklarıyla tamamladığını bildirdi.
Bu yüzde 98’lik oran, etkilenen varlıkların şirketin kendi kaynaklarıyla tamamlanan bölümünü gösteriyor. Çalınan varlıkların dondurulan veya geri alınan miktarıyla aynı gösterge değil.
PANews, 5’inde Zhao’nun yapay zekâ hakkındaki açıklamalarını da aktardı. Zhao, 3’ünde Oxford Union’da yapay zekânın kısa vadede güvenlik sorunlarını daha görünür hâle getirebilse de uzun vadede sistemleri daha güvenli kılacağını öngördü.
Zhao, sektörün yüzde 100 güvenlik sözü veremeyeceğini belirterek yapay zekâ laboratuvarlarını, kolluk kuvvetlerini ve güvenlik uzmanlarını iş birliğine çağırdı. Daha önce de saldırının önlenebilir olduğunu söylemiş ve sektörde güvenlik dayanışması çağrısı yapmıştı.
Binance, bağımsız güvenlik şirketlerinin ek incelemesini sağlamayı ve yapay zekâ tabanlı tehdit tespiti ile geliştirme ortamlarının güvenliğine yönelik yatırımları artırmayı planladığını açıkladı. Şirket ayrıca yapay zekâ şirketleri ile güvenlik firmalarının katılacağı bir güvenlik araştırma fonu hazırlıyor.
Yorum 0