

 Haberler
 Coin Bilgisi
 Hakkımızda


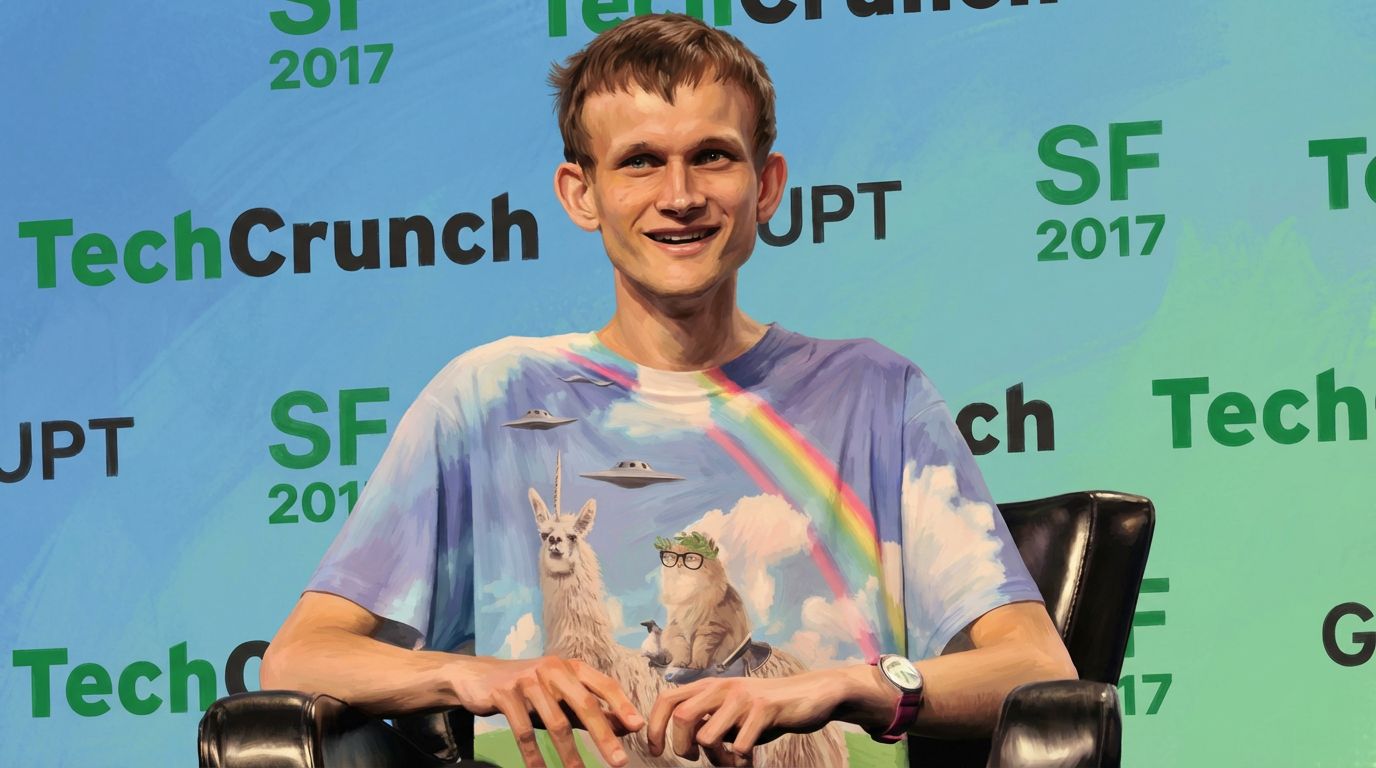
Ethereum(ETH) kurucu ortağı Vitalik Buterin, 3 Kasım'da Hindistan'ın Mumbai kentinde düzenlenen Devcon 8'in açılış konuşmasında yapay zeka çağının güvenlik çözümü olarak açık ve doğrulanabilir teknolojileri öne çıkardı. Buterin, "Güvenlik sorununun özü her zaman kime güvendiğimizdir" dedi. Kullanıcıların cihazların ve hizmetlerin nasıl çalıştığını görebilmesi ve doğrulayabilmesi gerektiğini vurguladı.
Zincir haber sitesi ABMedia, konuşmayı etkinlik videosunun içeriğini derleyerek aktardı. Devcon'un resmi programında da Buterin, açılış töreninin konuşmacıları arasında yer alıyor.
Buterin'e göre yapay zekanın yaygınlaşması dijital cihazlara dair eski varsayımları sarsıyor. Eskiden yazılım açıklarının sınırlı olduğu düşünülüyordu. Şimdi açıkları bulmak kolaylaştı, kameraların topladığı devasa görüntü arşivlerini de yapay zeka analiz edebiliyor. Buterin, televizyonların gözetim aracına dönüşebileceğini söyledi. Yapay zeka ve dronlar yüzünden açık havadaki sohbetleri artık özel saymak da zorlaştı.
Yine de yapay zekanın yalnızca risk getirmediğini belirtti. Son bir yıldaki gelişmeyi herkesin oynadığı hızlı büyüyen bir oyuna benzetti. Daha önce yenilmesi zor rakipleri artık kolayca geçmek mümkün. Ama birikmiş becerilerin değeri düşüyor ve daha güçlü rakipler çıkıyor. Buterin'e göre bu dönüşüme katılmaktan başka seçenek de kalmadı.
Güçlü ve tehlikeli teknolojilere karşı üç yol sıraladı: yavaşlatma ya da yasaklama, kontrolü tek bir kurumda toplama ve felaket. Buterin, 'hâkimiyet' yolunun dünyanın zaten yöneldiği çizgi olduğunu düşünüyor. En iyi araçları tekelinde tutmanın güvenlik sağlayacağına dair inancın rekabeti körükleyebileceğini söyledi.
Önerdiği alternatif, savunmacı ve merkeziyetsiz hızlandırma, yani d/acc. Buterin, 2023'te savunmacı hızlandırma fikrini ortaya koyduğu denemesinde fiziksel, sanal ve ağ katmanlarında savunma kapasitesini artırmayı anlatmıştı. Konuşmasında kodun açılması ve başkalarının onu geliştirebilmesi gerektiğini söyledi. Dijital bileşenlerin matematiksel araçlarla doğrulanmasını, cihazların gereksiz sunuculara bağlanmasının da azaltılmasını istedi.
İşletim sistemi alanında GrapheneOS ve Qubes OS gibi güvenliği güçlendirmeyi hedefleyen projelere değindi. Linux çekirdeğini ya da alternatif çekirdekleri biçimsel olarak doğrulama ve açıkların saklanabileceği kod miktarını azaltma planını da paylaştı. Biçimsel doğrulama, bir programın belirlenen koşullara göre çalışıp çalışmadığını matematiksel olarak kontrol etme yöntemi.
Donanımın da kullanıcı tarafından doğrulanabilir olması gerektiğini vurguladı. Örnek olarak televizyonun gözetimde kullanılıp kullanılmadığını bilememeyi ve donanım cüzdanındaki çipin nasıl çalıştığını görememeyi gösterdi. Çip doğrulanamıyorsa özel anahtarların dışarı aktarılmadığı da üreticiye duyulan güvene bağlı kalıyor.
Sağlık teknolojisinde topluluğun geliştirdiği açık kaynaklı bir hava kalitesi ölçerini tanıttı. Kişisel gizliliği ihlal etmeden hava kalitesi verileriyle merkeziyetsiz bilimsel araştırma yapmayı amaçlayan tam homomorfik şifreleme (FHE) pilot projesine de değindi. Akıllı spor cihazlarının tasarımının çoğu zaman bireysel özerklik ve mahremiyetle çeliştiğini savundu.
Sosyal medyanın toplumsal meseleler, yatırım ve tıbbi tavsiye konusunda yargı oluşturmakta "neredeyse işe yaramaz" olduğunu söyledi. Gerekçesi, kendi lehine bir bakış açısını benimsetmeye çalışan çok sayıda bot hesap bulunması. Merkeziyetsiz sosyal medya platformları Farcaster ve Lens'i anarak kullanıcı kontrolüne, hizmetler arası uyumluluğa ve iddiaların doğruluğunu ile tartışma noktalarını denetleyecek araçlara ihtiyaç olduğunu belirtti.
İletişimde yalnızca mesaj içeriğinin değil, kimin kiminle ne zaman konuştuğunu gösteren meta verilerin de korunması gerektiğini söyledi. Arka kapılı kapalı yazılımlardan ve mesajları fiilen uzun süre saklayan hizmetlerden kaçınılmasını, açık kaynaklı ve biçimsel doğrulamadan geçmiş uçtan uca şifreli iletişimin kullanılmasını savundu.
Yapay zekanın kullanıcının 'ikinci beyni' olabileceğini, ama düşüncelerinin ve isteklerinin üçüncü taraf şirket sunucularına gitmesini kimsenin istemeyeceğini belirtti. Gerektiğinde yapay zekanın cihazın içinde çalıştırılmasını, harici model kullanılacaksa istekten önce kişisel bilgilerin ayıklanmasını önerdi. Yüksek performanslı modellerin yetkilerini sınırlayan sanal ortamlardan (sandbox) ve yanıtın kullanıcının çıkarına uygun olup olmadığını kontrol eden yöntemlerden de söz etti.
Buterin, verinin "zehirli atık gibi" ele alınması gerektiğini, mümkün olduğunca toplamamanın varsayılan yaklaşım olması gerektiğini söyledi. Çözümün kimseye güvenmemekte, büyük şirketlere ya da onlara karşı olduğunu iddia eden ünlülere güvenmekte yatmadığını, birlikte aranması gerektiğini ekledi.
TokenPost daha önce Devcon 8 programında gizlilik cüzdanı gösterimi ve EIP-7702 güvenlik analizi oturumlarının yer aldığını duyurmuştu. Bu açılış konuşması tartışmayı cüzdan ve güvenlik oturumlarının ötesine taşıyarak işletim sistemlerinden çiplere, sağlık teknolojisinden iletişime ve yapay zekaya kadar genişletti. Devcon 8, 6 Kasım'a kadar sürecek.
Yorum 0