

 News
 Coin Information
 About us


 Add as a preferred source on Google
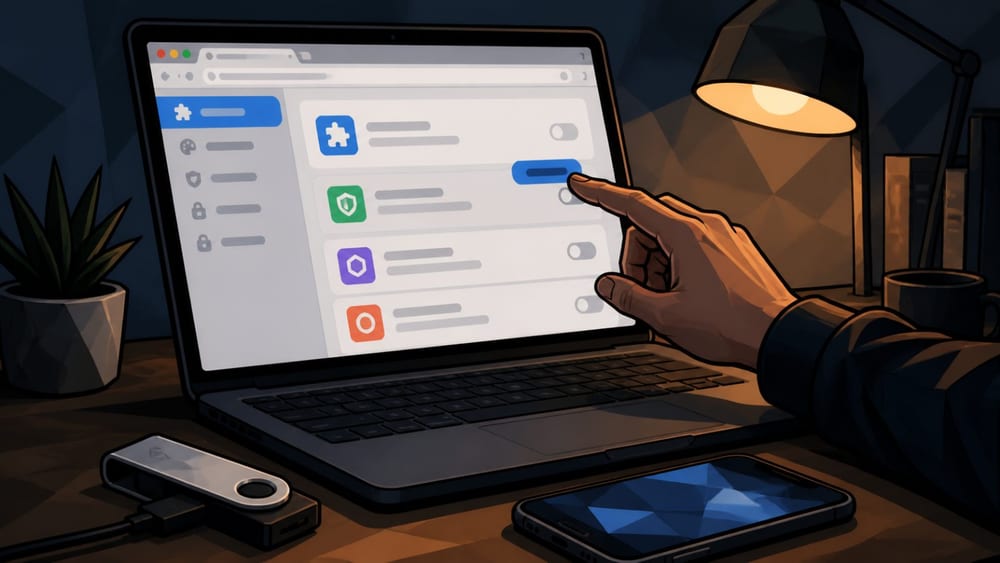
Google Chrome(Chrome) ve Microsoft Edge için hazırlanmış 19 zararlı tarayıcı eklentisinin, kripto para cüzdanlarına ait gizli bilgileri ve borsa hesap verilerini çalabildiği ortaya çıktı.
Siber güvenlik şirketi Socket(Socket), 27'sinde (yerel saatle) yayımladığı raporda, 18'i Google Chrome(Chrome), 1'i ise Microsoft Edge için geliştirilen bu eklentilerde cüzdan bilgisi çalma ve hesap verisi toplama işlevleri tespit ettiğini açıkladı. Şirkete göre söz konusu eklentiler, uzaktan komuta kontrol (C2) sunucuları üzerinden zararlı modüller indiriyor; içerik güvenliği politikalarını aşarak ya da JavaScript kodu enjekte ederek çalışıyordu.
Socket, eklentilerin bir kısmının başlangıçta zararsız işlevlerle yayınlandığını, kullanıcı tabanı oluşturulduktan sonra zararlı özelliklerin eklendiğini belirtti. Tespit edilen 19 eklentiden 14'ü saldırganlar tarafından doğrudan oluşturulurken, 5'i ise mevcut geliştiricilerden satın alınıp sonradan zararlı hale getirilen normal eklentiler olarak sınıflandırıldı.
Şirket, zararlı modüllerin kripto cüzdanlarına ait gizli bilgileri ve kurtarma ifadelerini, OKX(OKX), Binance(Binance) ve Coinbase(COIN) gibi borsalara ait oturum bilgilerini, genel giriş verilerini ve tarayıcı gezinme geçmişini toplayabildiğini aktardı. Socket, Chrome Web Mağazası'ndaki söz konusu eklentilerin kaldırıldığını, ancak inceleme sırasında aynı zararlı kodu içeren Edge eklentisinin hâlâ aktif durumda olduğunu belirtti.

Comment 0